Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Ähnliche Suchbegriffe für Cerebrum
Top-Angebote
Produkte zum Begriff Cerebrum:
-
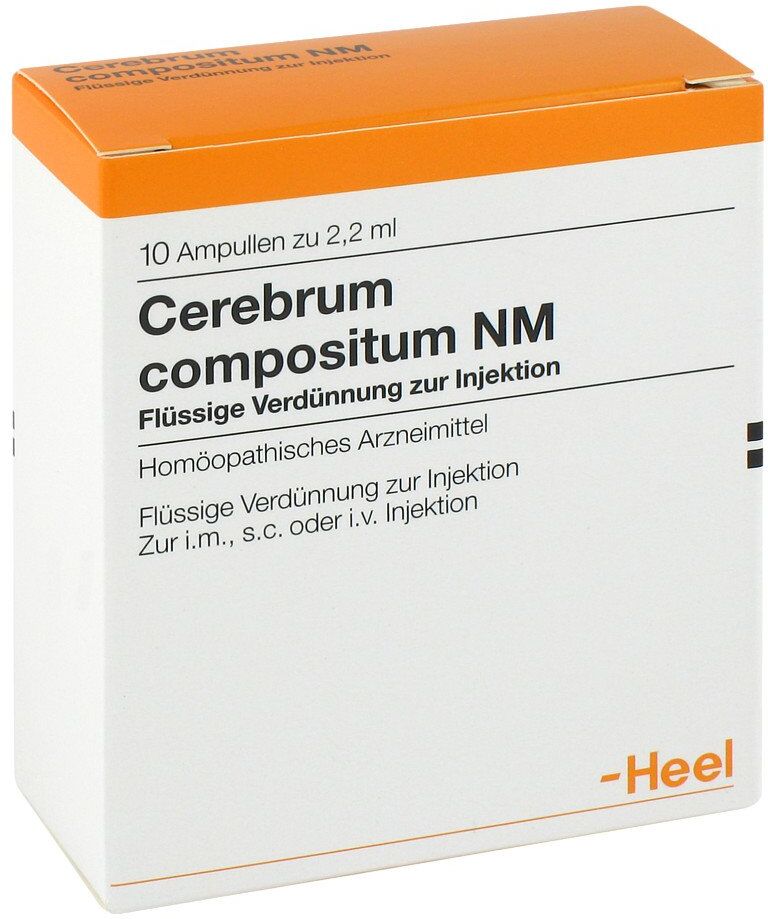
Cerebrum Compositum Nm AmpullenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Cerebrum Compositum Nm Ampullen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.23,26 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Cerebrum Compositum Nm 10 STWichtige Hinweise (Pflichtangaben): Cerebrum compositum NM, Flüssige Verdünnung zur Injektion. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Cerebrum compositum NM, Flüssige Verdünnung zur Injektion Homöopathisches Arzneimittel. Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Nicht anwenden bei Überempfindlichkeit gegen Chinin. Vorsichtsmaßnahmen für die Anwendung: Wie alle Arzneimittel sollten auch homöopathische Arzneimittel während der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt angewendet werden. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichend dokumentierten Erfahrungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Art der Anwendung: Die Anwendung erfordert eine individuelle Dosierung durch einen homöopathisch erfahrenen Therapeuten. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: In Einzelfällen können Hautreaktionen auftreten das Mittel ist dann abzusetzen. Bei Personen mit bekannter Überempfindlichkeit gegen Korbblütler (Arnica) sind in Einzelfällen Überempfindlichkeitsreaktionen (bis zur anaphylaktischen Reaktion) möglich. Es kann vorübergehend zu einer Rötung, Schwellung und Schmerzen an der Einstichstelle kommen. In seltenen Fällen können nach Anwendung von chininhaltigen Arzneimitteln Überempfindlichkeitsreaktionen wie Hautallergien oder Fieber auftreten. In diesen Fällen ist ein Arzt aufzusuchen. Hinweis: Eine Sensibilisierung gegen Chinin oder Chinidin ist möglich. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußerer Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum. Für dieses Arzneimittel sind keine besonderen Lager bedingungen erforderlich. Zusammensetzung: 1 Ampulle zu 2,2 ml (= 2,2 g) enthält: Wirkstoffe: Cerebrum suis Dil. D8 (HAB, Vorschrift 42a) 22 mg, Embryo suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Hepar suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Placenta suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Kalium phosphoricum Dil. D6 22 mg, Selenium Dil. D10 22 mg, Thuja occidentalis Dil. D6 22 mg, Strychnos ignatii Dil. D8 22 mg, Acidum phosphoricum Dil. D10 22 mg, Cinchona pubescens Dil. D4 22 mg, Sulfur Dil. D10 22 mg, Kalium bichromicum Dil. D8 22 mg, Gelsemium sempervirens Dil. D4 22 mg, Ruta graveolens Dil. D4 22 mg, Arnica montana Dil. D28 22 mg, Aesculus hippocastanum Dil. D4 22 mg, Manganum phosphoricum Dil. D8 aquos. (HAB, Vorschrift 6) 22 mg, Magnesium phosphoricum Dil. D10 22 mg, Semecarpus anacardium Dil. D6 22 mg, Conium maculatum Dil. D4 22 mg, Hyoscyamus niger Dil. D6 22 mg, Aconitum napellus Dil. D6 22 mg, Anamirta cocculus Dil. D4 22 mg, Ambra grisea Dil. D10 22 mg. Die Wirkstoffe 1 bis 16 und 18 bis 24 werden über die letzten 2 Stufen gemeinsam potenziert. Sonstige Bestandteile: Wasser für Injektionszwecke, Natriumchlorid. Packungsgrößen: Flüssige Verdünnung zur Injektion. 10 Ampullen Klinikpackung mit 50 und 100 Ampullen zu 2,2 ml. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-210 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im September 2014. Quelle: Angaben der Packu19,66 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Cerebrum:
-
Cerebrum Suis Injeel AmpullenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Cerebrum Suis Injeel Ampullen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.24,25 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Cerebrum Compositum Nm AmpullenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Cerebrum Compositum Nm Ampullen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.23,26 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Cerebrum Compositum Nm 10 STWichtige Hinweise (Pflichtangaben): Cerebrum compositum NM, Flüssige Verdünnung zur Injektion. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Cerebrum compositum NM, Flüssige Verdünnung zur Injektion Homöopathisches Arzneimittel. Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei Fortdauer der Krankheitssymptome ist medizinischer Rat einzuholen. Gegenanzeigen: Nicht anwenden bei Überempfindlichkeit gegen Chinin. Vorsichtsmaßnahmen für die Anwendung: Wie alle Arzneimittel sollten auch homöopathische Arzneimittel während der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt angewendet werden. Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichend dokumentierten Erfahrungen vor. Es soll deshalb bei Kindern unter 12 Jahren nicht angewendet werden. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Art der Anwendung: Die Anwendung erfordert eine individuelle Dosierung durch einen homöopathisch erfahrenen Therapeuten. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: In Einzelfällen können Hautreaktionen auftreten das Mittel ist dann abzusetzen. Bei Personen mit bekannter Überempfindlichkeit gegen Korbblütler (Arnica) sind in Einzelfällen Überempfindlichkeitsreaktionen (bis zur anaphylaktischen Reaktion) möglich. Es kann vorübergehend zu einer Rötung, Schwellung und Schmerzen an der Einstichstelle kommen. In seltenen Fällen können nach Anwendung von chininhaltigen Arzneimitteln Überempfindlichkeitsreaktionen wie Hautallergien oder Fieber auftreten. In diesen Fällen ist ein Arzt aufzusuchen. Hinweis: Eine Sensibilisierung gegen Chinin oder Chinidin ist möglich. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußerer Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum. Für dieses Arzneimittel sind keine besonderen Lager bedingungen erforderlich. Zusammensetzung: 1 Ampulle zu 2,2 ml (= 2,2 g) enthält: Wirkstoffe: Cerebrum suis Dil. D8 (HAB, Vorschrift 42a) 22 mg, Embryo suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Hepar suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Placenta suis Dil. D10 (HAB, Vorschrift 42a) 22 mg, Kalium phosphoricum Dil. D6 22 mg, Selenium Dil. D10 22 mg, Thuja occidentalis Dil. D6 22 mg, Strychnos ignatii Dil. D8 22 mg, Acidum phosphoricum Dil. D10 22 mg, Cinchona pubescens Dil. D4 22 mg, Sulfur Dil. D10 22 mg, Kalium bichromicum Dil. D8 22 mg, Gelsemium sempervirens Dil. D4 22 mg, Ruta graveolens Dil. D4 22 mg, Arnica montana Dil. D28 22 mg, Aesculus hippocastanum Dil. D4 22 mg, Manganum phosphoricum Dil. D8 aquos. (HAB, Vorschrift 6) 22 mg, Magnesium phosphoricum Dil. D10 22 mg, Semecarpus anacardium Dil. D6 22 mg, Conium maculatum Dil. D4 22 mg, Hyoscyamus niger Dil. D6 22 mg, Aconitum napellus Dil. D6 22 mg, Anamirta cocculus Dil. D4 22 mg, Ambra grisea Dil. D10 22 mg. Die Wirkstoffe 1 bis 16 und 18 bis 24 werden über die letzten 2 Stufen gemeinsam potenziert. Sonstige Bestandteile: Wasser für Injektionszwecke, Natriumchlorid. Packungsgrößen: Flüssige Verdünnung zur Injektion. 10 Ampullen Klinikpackung mit 50 und 100 Ampullen zu 2,2 ml. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-210 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im September 2014. Quelle: Angaben der Packu19,66 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Cerebrum
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hull, John C.: RisikomanagementRisikomanagement , Banken, Versicherungen und andere Finanzinstitutionen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 4., aktualisierte Auflage, Erscheinungsjahr: 20160301, Titel der Reihe: Pearson Studium - Economic BWL##, Autoren: Hull, John C., Auflage: 16004, Auflage/Ausgabe: 4., aktualisierte Auflage, Seitenzahl/Blattzahl: 733, Themenüberschrift: BUSINESS & ECONOMICS / Finance / Financial Risk Management, Keyword: Finance; Finanzierung und Investition; Hull; Risikomanagement; Riskmanagement, Fachschema: Bank - Bankgeschäft ~Management / Risikomanagement~Risikomanagement~Budget - Budgetierung~Betriebswirtschaft - Betriebswirtschaftslehre~Risiko~Versicherung - Versicherungskaufmann, Fachkategorie: Bankwirtschaft~Betriebswirtschaftslehre, allgemein~Risikobewertung~Versicherung und Versicherungsmathematik, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 177, Höhe: 43, Gewicht: 1364, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.