Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Ähnliche Suchbegriffe für Gelände
Top-Angebote
Produkte zum Begriff Gelände:
-
AUHAGEN 78150 Modelliermasse Gelände erdbraun, 250 mlDie sandige Modelliermasse eignet sich sehr gut Für die Gestaltung von Modelllandschaften wie z. B. Acker, Wald- und Feldwege sowie Erdflächen. Wasserlöslich, Lösungsmittelfrei und mit Pinsel oder Spachtel gut zu verarbeiten. Arbeitsgeräte nach Gebrauch mit Wasser reinigen. Farbabweichungen je Charge möglich. erdbraun 250 ml14,90 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
LEGO® City 4437 Verfolgung im GeländeMit gestohlener Beute versucht der Räuber in seinem Geländewagen der Polizei zu entkommen. Kann der Polizist, nach einer rasanten Verfolgung, den Ganoven wieder hinter Gitter bringen? Enthält 2 Minifiguren: Polizist und Räuber. • 2 Minifiguren: Polizist und Räuber. • Produkt enthält Polizei-Quad und Geländewagen des Räubers, sowie Zubehör • Der Geländewagen des Räubers ist 12 cm lang. • Das Polizei-Quad ist 6 cm lang. • Fang den Räuber!28,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
E-Bike für Gelände Wolfbike Supernova 29Rahmen: MTB 29' Aluminium 6061T Gabel: MD-N728 29' MLO - Scheibe Steuersatz: XR K4 Ahead - Semi integriert - 44/1'1/8 Hinterer Umwerfer: Shimano Tourney RD-TY500 Doppelter Schalthebel: Shimano Tourney ST-TX800 3x8v Vorderer Umwerfer : Sunrun QD-16 31.8 T 7/8v Bremsen: YX-ADC-06 mechanisch Pleuel: Krayton FC-P1-S420 steel and PVC - 22/32/42T Innenlager: XR-A01 einteiliges wasserdichtes BSA 137x24 Innenlager Kette : KMC Z8 Narrow - 7/8v - 1/2x3/32 - 950 kgs Ritzel: ATA 852-8 Index 13-32T FIL Sattel: MTB Krayton CRO 2653 CP Rail - 290x135 mm. Sattelstütze: Krayton Optimus SP-711 aluminio negro - 350mm - Ø27.2/Ø31.6 Lenker: Steel FK-392 - Ø31.8 mm. - Vorderseite Lenkervorbau: Krayton M715 Aluminio 28.6/ 31.8 mm Felge : MTB Aluminio 29' - GA-18 - Disco Perfil 20x26.8 Naben: MTB Aluminio GL-B10 36H Cierre F/R 6T Reifen: Action Gumwall Black - 29x2.10 (54-622) - 30TPI Laufradgröße: 29' Schaltungen: 24v (3x8)824,50 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Gelände:
-
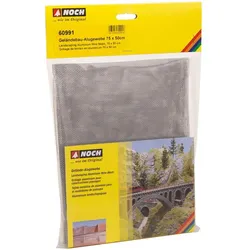
NOCH 60991 - Gelände-AlugewebeDas NOCH Gelände-Alugewebe ist die Grundlage für die Gestaltung von individuellen Landschaften im Modellbau. Es eignet sich hervorragend, um realistische Berg- und Geländestrukturen zu erschaffen. Maße von 75 x 50 cm für vielseitige Projekte feinmaschige Struktur für eine stabile Basis flexibel formbar für individuelle Geländekonturen geeignet für selbsttragende Konstruktionen und Spantenunterbauten Mit diesem Alugewebe lassen sich Modellbau-Projekte detailgetreu umsetzen. Dank seiner biegsamen Beschaffenheit kann es einfach in die gewünschte Form gebracht werden, um Hügel, Täler oder Felsformationen nachzubilden. Es bietet eine solide Grundlage, die anschließend mit Gips oder anderen Modelliermassen weiterbearbeitet werden kann. Das Gewebe ist für Jugendliche und Erwachsene ab 8 Jahren eine passende Wahl, um kreative Modelllandschaften zu bauen.13,29 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
AUHAGEN 78150 Modelliermasse Gelände erdbraun, 250 mlDie sandige Modelliermasse eignet sich sehr gut Für die Gestaltung von Modelllandschaften wie z. B. Acker, Wald- und Feldwege sowie Erdflächen. Wasserlöslich, Lösungsmittelfrei und mit Pinsel oder Spachtel gut zu verarbeiten. Arbeitsgeräte nach Gebrauch mit Wasser reinigen. Farbabweichungen je Charge möglich. erdbraun 250 ml14,90 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Gelände
-
LEGO® City 4437 Verfolgung im GeländeMit gestohlener Beute versucht der Räuber in seinem Geländewagen der Polizei zu entkommen. Kann der Polizist, nach einer rasanten Verfolgung, den Ganoven wieder hinter Gitter bringen? Enthält 2 Minifiguren: Polizist und Räuber. • 2 Minifiguren: Polizist und Räuber. • Produkt enthält Polizei-Quad und Geländewagen des Räubers, sowie Zubehör • Der Geländewagen des Räubers ist 12 cm lang. • Das Polizei-Quad ist 6 cm lang. • Fang den Räuber!28,50 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
E-Bike für Gelände Wolfbike Supernova 29Rahmen: MTB 29' Aluminium 6061T Gabel: MD-N728 29' MLO - Scheibe Steuersatz: XR K4 Ahead - Semi integriert - 44/1'1/8 Hinterer Umwerfer: Shimano Tourney RD-TY500 Doppelter Schalthebel: Shimano Tourney ST-TX800 3x8v Vorderer Umwerfer : Sunrun QD-16 31.8 T 7/8v Bremsen: YX-ADC-06 mechanisch Pleuel: Krayton FC-P1-S420 steel and PVC - 22/32/42T Innenlager: XR-A01 einteiliges wasserdichtes BSA 137x24 Innenlager Kette : KMC Z8 Narrow - 7/8v - 1/2x3/32 - 950 kgs Ritzel: ATA 852-8 Index 13-32T FIL Sattel: MTB Krayton CRO 2653 CP Rail - 290x135 mm. Sattelstütze: Krayton Optimus SP-711 aluminio negro - 350mm - Ø27.2/Ø31.6 Lenker: Steel FK-392 - Ø31.8 mm. - Vorderseite Lenkervorbau: Krayton M715 Aluminio 28.6/ 31.8 mm Felge : MTB Aluminio 29' - GA-18 - Disco Perfil 20x26.8 Naben: MTB Aluminio GL-B10 36H Cierre F/R 6T Reifen: Action Gumwall Black - 29x2.10 (54-622) - 30TPI Laufradgröße: 29' Schaltungen: 24v (3x8)824,50 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
MONI Ferngesteuerter Gelände-Monster Truck »Mega Grave Digger«Mit Fernsteuerung Joystick mit einer Frequenz von 2,4 GHz Aus einer Entfernung von bis zu 45 m steuerbar Spezielle Gummireifenprofil für eine bessere Traktionskontrolle Leichte Konstruktion Mit großen Stoßdämpfern und Federung Authentische Grafiken Mit USB-Kabel wiederaufladbar Maßstab 1:6 Produktmerkmale tabletd Anzahl Sitzplätze: keine Angabe Altersempfehlung: ab 4 Jahren Max. Belastung: keine Angabe Ausstattung: keine Angabe Bereifung: BKT-Reifen Bremse: keine Angabe Antrieb: keine Angabe Material: Kunststoff Maße: ca. 47,94 x 72,07 x 45,09 cm Gewicht: ca. 2,44 kg Batterien erf119,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.