Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Ähnliche Suchbegriffe für Lavendelblau
Top-Angebote
Produkte zum Begriff Lavendelblau:
-
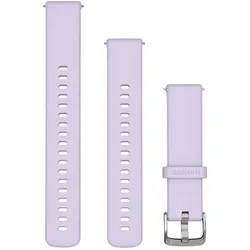
GARMIN Schnellwechsel-Armband | Silikon | 18 mm | LavendelblauGARMIN Schnellwechsel-Armband | Silikon | 18 mm | Lavendelblau Du möchtest Deiner Garmin Smartwatch einen neuen Auftritt verleihen? Mit diesem verstellbaren Schnellwechsel-Set lässt sich das Armband in Sekundenschnelle austauschen – ganz ohne Werkzeug. Das weiche, hautfreundliche Material sorgt für angenehmen Tragekomfort, während die robuste Verarbeitung auch bei Sport und Outdoor-Aktivitäten Langlebigkeit und sicheren Halt garantiert. Durch die mitgelieferten Armbandhälften in zwei Längen lässt sich die Passform individuell an jedes Handgelenk anpassen. Vom Sport bis zum Business-Look – im Handumdrehen gewechselt. Ganz wie der Name verspricht, ist der Wechsel schnell und einfach erledigt: Zum Entfernen des Armbands schiebst Du den Quick-Release-Pin am Federsteg zur Seite und nimmst das Band ab. Setze anschließend eine Seite des Federstegs des neuen Bands in die Bohrung am Uhrengehäuse ein, verschiebe den Pin, richte die gegenüberliegende Seite aus und lasse ihn einrasten. technische Daten: Material Armband: Silikon Material Verschluss: Edelstahl Breite: 18 mm (Handgelenkumfang 110 - 175 mm) Kompatibilität: Garmin Venu 3S (41 mm), Garmin Venu 4 (41 mm) Farbe Armband: Lavendelblau Farbe Verschluss: Silber Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 13g (kurz), 14g (lang) Lieferumfang: 1x GARMIN Schnellwechsel-Armband | Silikon | 18 mm | Lavendelblau37,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Lavendelblau:
-
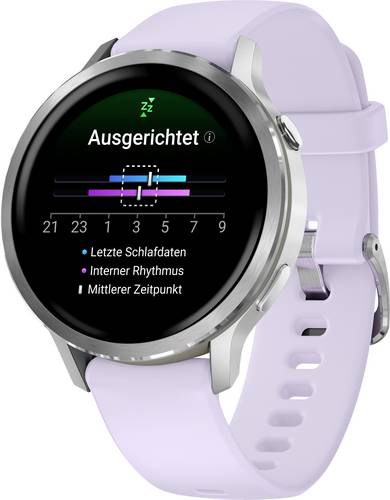
Garmin Venu Smartwatch Lavendelblau24/7 Gesundheitsfunktionen Zahlreiche Funktionen rund um deine Gesundheit und Fitness, wie Body Battery, Stresslevel, Pulse Ox und Frauengesundheit - einschließlich Schätzungen vergangener Eisprünge2 - u.v.m. unterstützen dich bei einem gesünderen Lebensstil und einem besseren Verständnis für deinen Körper. Erweiterte Schlafanalyse Erhalte mit dem Sleep Score und dem Schlafcoach deine ganz persönliche Einschätzung zu deiner Schlafqualität, sowie Informationen, wie du diese noch weiter verbessern kannst. Neben den verschiedenen Schlafphasen und der Erkennung von Nickerchen helfen dir wichtige Kennzahlen, wie HFV Status und Veränderungen der Hauttemperatur sowie des Atemmusters im Schlaf dabei, deine Gesundheit besser zu verstehen. Schlafrhythmus und Schlafkonsistenz zeigen dir zudem, ob du im Einklang mit dem Biorhythmus deines Körpers bist. Health Status Erhalte einen Überblick dazu, ob sich deine Gesundheitsdaten - wie HFV, Herzfrequenz, Hauttemperatur und Pulse Ox während des Schlafs - in deinem üblichen Bereich bewegen oder davon abweichen. Letzteres kann auf zusätzlichen Stress hindeuten, der mit Veränderungen durch körperliche Aktivität, deiner Umwelt, Alkoholkonsum, Krankheit und mehr zusammenhängen kann. Diese Funktion ist zunächst als BETA-Version verfügbar. Trainingsoptionen Mit mehr als 80 Sport Apps kannst du alle deine Aktivitäten aufzeichnen und analysieren - darunter Gehen, Laufen, Radfahren, Schwimme425,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GARMIN Venu 4 41mm, silber/lavendelblauRobustes DesignDie Garmin Venu 4 verfügt über eine Lünette aus Edelstahl und ein Gehäuse aus faserverstärktem Polymer, wodurch sie auch bei aktiver Nutzung eine lange Lebensdauer aufweist. Das Silikonarmband ist austauschbar, sodass ein hoher Tragekomfort und ein individueller Look gewährleistet sind.Erweiterte GesundheitsüberwachungDiese Smartwatch ist mit einer Vielzahl von Sensoren ausgestattet, darunter ein Beschleunigungsmesser, ein Herzfrequenzmesser und ein Pulsoximeter. Diese Tools helfen dabei, wichtige Gesundheitsdaten wie die Blutsauerstoffsättigung, den Stresslevel und die Herzfrequenzvariabilität zu verfolgen.Umfassende AktivitätsaufzeichnungMit Unterstützung für mehr als 80 Sportmodi eignet sich die Garmin Venu 4 für eine Vielzahl von Aktivitäten, vom Schwimmen bis zum Skifahren. Benutzer können spezifische Werte für die von ihnen gewählte Sportart verfolgen, um ihr Training zu verbessern.Nahtlose KonnektivitätDie Uhr nutzt Bluetooth-, Wi-Fi- und ANT+-Funktionen, sodass Benutzer eine Verbindung zu externen Sensoren herstellen und Benachrichtigungen über Anrufe, SMS und Kalenderereignisse direkt am Handgelenk empfangen können.Lange AkkulaufzeitDie Garmin Venu 4 wurde für einen aktiven Lebensstil entwickelt und verfügt über einen wiederaufladbaren Lithium-Ionen-Akku, der eine längere Nutzung ermöglicht und sicherstellt, dass Benutzer den ganzen Tag über verbunden und informiert bleiben.410,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GARMIN Schnellwechsel-Armband | Silikon | 18 mm | LavendelblauGARMIN Schnellwechsel-Armband | Silikon | 18 mm | Lavendelblau Du möchtest Deiner Garmin Smartwatch einen neuen Auftritt verleihen? Mit diesem verstellbaren Schnellwechsel-Set lässt sich das Armband in Sekundenschnelle austauschen – ganz ohne Werkzeug. Das weiche, hautfreundliche Material sorgt für angenehmen Tragekomfort, während die robuste Verarbeitung auch bei Sport und Outdoor-Aktivitäten Langlebigkeit und sicheren Halt garantiert. Durch die mitgelieferten Armbandhälften in zwei Längen lässt sich die Passform individuell an jedes Handgelenk anpassen. Vom Sport bis zum Business-Look – im Handumdrehen gewechselt. Ganz wie der Name verspricht, ist der Wechsel schnell und einfach erledigt: Zum Entfernen des Armbands schiebst Du den Quick-Release-Pin am Federsteg zur Seite und nimmst das Band ab. Setze anschließend eine Seite des Federstegs des neuen Bands in die Bohrung am Uhrengehäuse ein, verschiebe den Pin, richte die gegenüberliegende Seite aus und lasse ihn einrasten. technische Daten: Material Armband: Silikon Material Verschluss: Edelstahl Breite: 18 mm (Handgelenkumfang 110 - 175 mm) Kompatibilität: Garmin Venu 3S (41 mm), Garmin Venu 4 (41 mm) Farbe Armband: Lavendelblau Farbe Verschluss: Silber Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 13g (kurz), 14g (lang) Lieferumfang: 1x GARMIN Schnellwechsel-Armband | Silikon | 18 mm | Lavendelblau37,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Lavendelblau
-
Sentina Ambidextrous Nitrile | Untersuchungshandschuhe | Größe 8-9/L | lavendelblauDie lavendelblauen Handschuhe bieten Ihnen Schutz vor Infektionen, sie sind virendicht für Anwender und Patienten. Zudem haben sie einen h ohen Tragekomfort durch das innovative, weiche Material und ein exzellentes Tastgefühl durch die optimierte Wanddicke. Da die Untersuchungshandschuhe frei von Naturlatex sind, sind sie auch für Typ-I-Allergiker geeignet. Das Produkt setzt sich aus Nitril-Butadien-Kautschuk zusammen. Das Produkt ist unsteril im Spenderkarton und außerdem puderfrei .10,48 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.