Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Weiß jemand den Neupreis des Canyon Aerod CF SL 80 Movistar 2019?
Der Neupreis des Canyon Aerod CF SL 80 Movistar 2019 beträgt etwa 2.999 Euro. Bitte beachten Sie, dass Preise je nach Händler und Standort variieren können. Es ist ratsam, die aktuellen Preise bei einem autorisierten Canyon-Händler zu überprüfen. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **

Ähnliche Suchbegriffe für Movistar
Top-Angebote
Produkte zum Begriff Movistar:
-
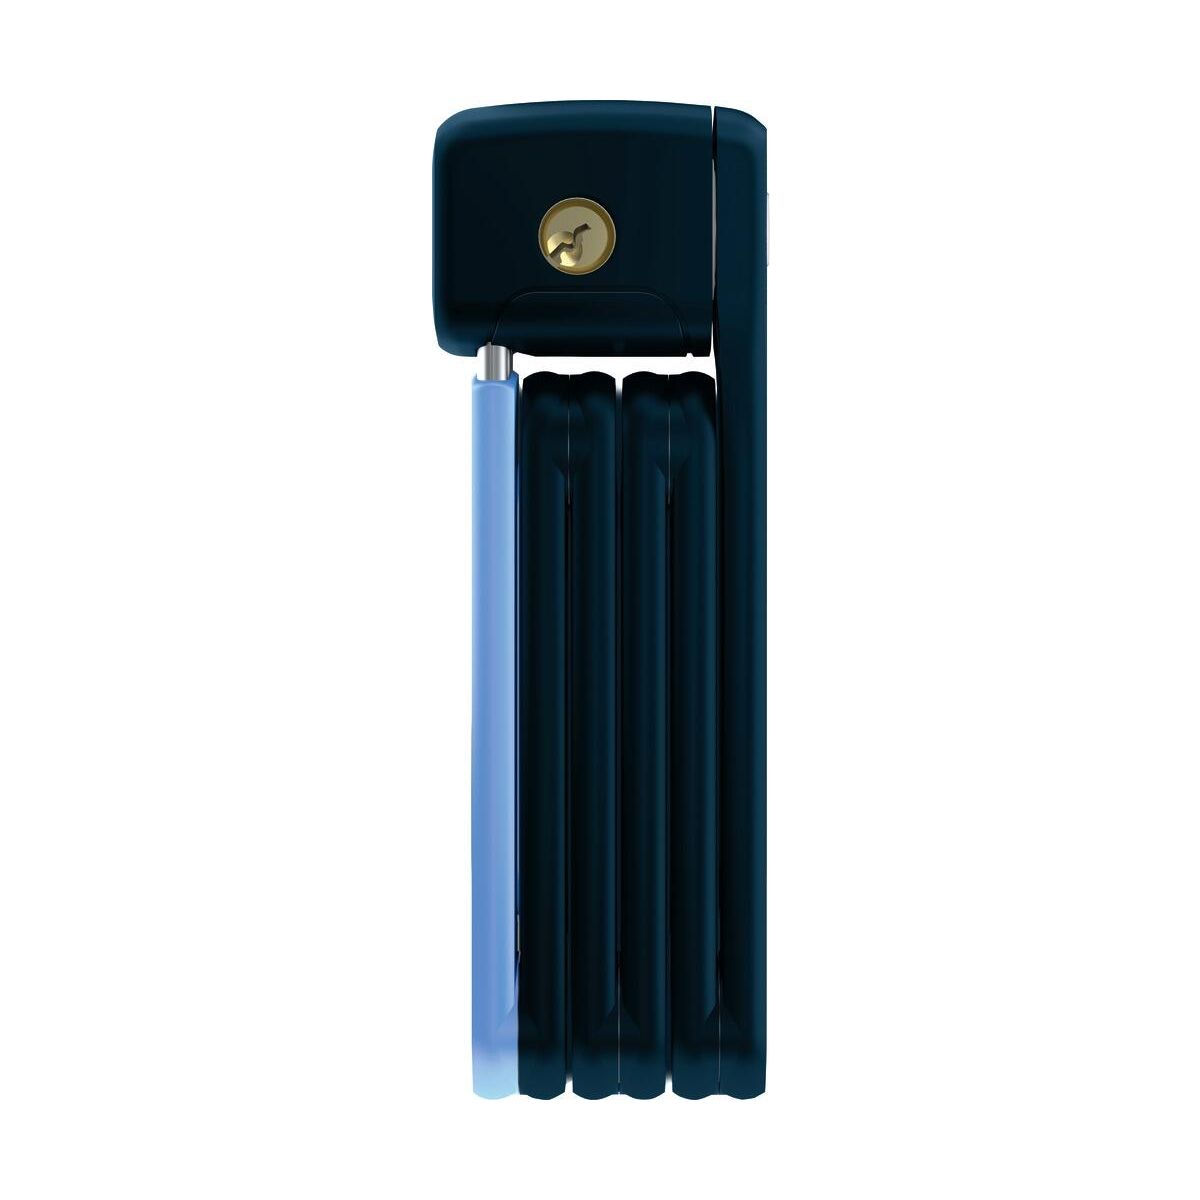
Abus 6055K/60 Movistar / Bordo Lite Mini blau 60 cm 78062ABUS Bordo Lite Mini 6055/60 Klein, leicht und kompakt - diese Eigenschaften machen die Bordo Lite Schlösser von ABUS aus. Mit nur 400g und 60 cm Länge bietet dieses Schloss die gewohnte ABUS-Qualität zum Schutz vor Dieben und kann gleichzeitig in jeder Trikottasche mitgeführt werden. Dieser besondere Komfort wird durch einen stabilen Automatikzylinder am Schloss ergänzt. So verringert dieses Fahrradschloss zuverlässig das Diebstahlrisiko Ihres Stadtrads oder Rennrads. Wer sein Faltschloss nicht in der Tasche transportieren möchte, kann separat eine Halterung für das Bordo Lite Mini kaufen. So gibt es zum Beispiel den Halter SH 6055K Bordo Lite zur Befestigung am Rahmen des Fahrrads oder den Halter SR 6055 Selle Royal zur Montage unter Sätteln der Marke Selle Royal. Radschloss-Serie Bordo Die Faltschlösser der Serie "Bordo" bieten die optimale Symbiose aus Widerstandskraft, Flexibilität, Gewicht und Transportmaß. Weitere Produkt-Vorteile: ➦ ABUS-Sicherheitslevel 7 ➦ ABUS Schlüsselservice für komfortables Nachbestellen der Schlüssel ➦ Made in Germany Produktdetails Optimal für: Radfahren Gewicht: 1kg49,05 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Fahrradhelm ABUS "GAMECHANGER 2.0" Gr. S, blau (movistar team), Helme, S Kopfumfang: 51cm - 55cmABUS Aerohelm GameChanger 2.0 – verändert deine Rides : Wenn es um jede Sekunde und um jedes Watt geht, dann muss der Luftwiderstand runter. Dieses Ziel erreicht der GameChanger 2.0 mit seiner aerodynamischen Form und dem Aero Blade mit spezieller...249,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Movistar:
-
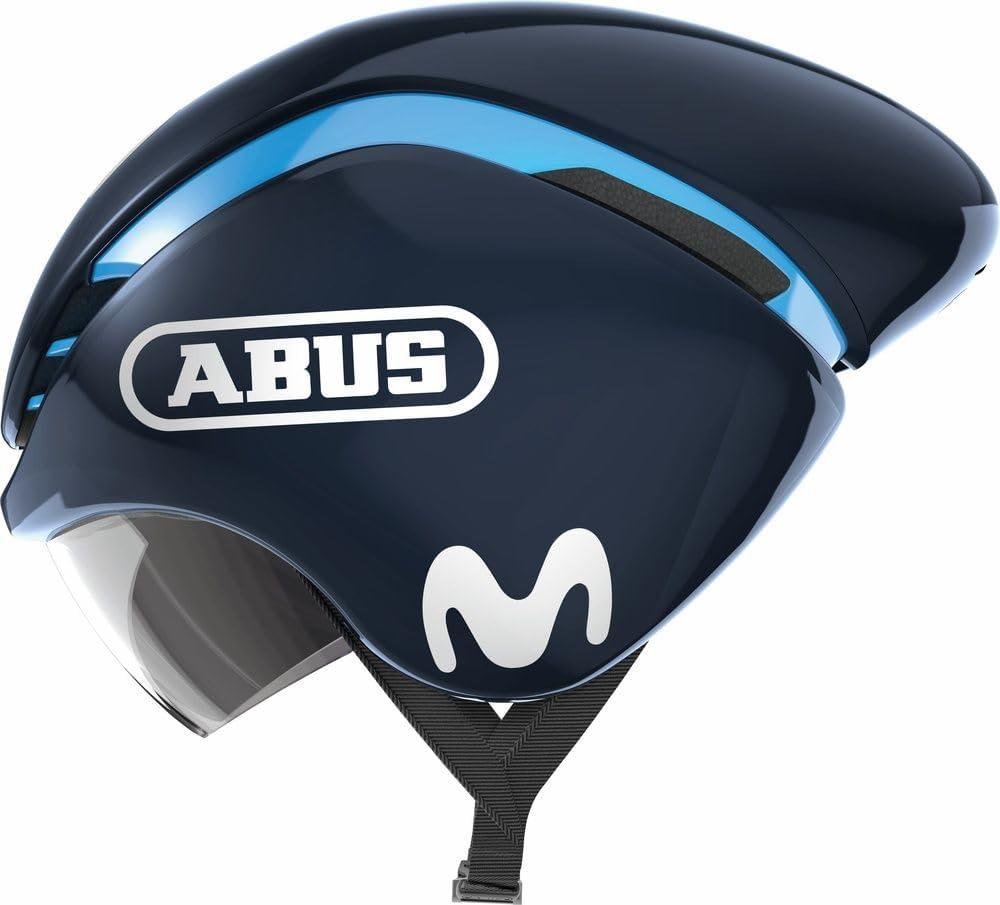
Abus GameChanger TT Zeitfahrhelm Movistar Team, Größe LAbus GameChanger TT – Helm fürs Zeitfahren Der GameChanger TT ist Abus' Zeitfahrhelm, entwickelt für Triathlon und Einzelzeitfahren. Diese Ausführung trägt das Design des Movistar Teams, Größe L. Warum ein Zeitfahrhelm anders aussieht Beim Zeitfahren entfällt der Windschatten, und ab etwa 30 km/h ist der Luftwiderstand der mit Abstand größte Widerstand, gegen den man tritt. Ein Zeitfahrhelm setzt genau dort an — nicht nur über die Form der Schale, sondern über das, was hinter dem Kopf passiert. Die glatte, geschlossene Oberfläche verhindert Verwirbelungen. Entscheidend ist dabei die Kopfhaltung: Ein Zeitfahrhelm ist auf eine bestimmte Position optimiert, meist mit gesenktem Kopf und Blick nach vorn. Wer den Kopf hebt, stellt das Heck des Helms quer in den Wind und verliert den Vorteil — mehr, als der Helm einbringt. Deshalb gehört zum Zeitfahrhelm das Training der Kopfhaltung. Der Preis für die Aerodynamik ist die Belüftung: Zeitfahrhelme sind geschlossener als Straßenhelme. Bei Hitze und auf langen Distanzen ist das ein Thema, das man einkalkulieren sollte — im Triathlon über die Mitteldistanz hinaus wählen viele bewusst einen belüfteteren Helm. Passform und Größe Bei einem Helm entscheidet die Passform über die Schutzwirkung. Er muss so sitzen, dass er sich bei geöffnetem Riemen nicht verschieben lässt — weder nach vorn noch zur Seite. Die Größe L deckt einen bestimmten Kopfumfang ab; miss ihn etwa einen Zentimeter über den Augenbrauen an der breitesten Stelle. Anders als bei Kleidung gibt es beim Helm keine Toleranz nach oben: Ein zu großer Helm verrutscht im Sturz und schützt dann nicht dort, wo er soll. Und ein Helm, der einmal einen harten Schlag abbekommen hat, gehört ersetzt — auch wenn er äußerlich unbeschädigt aussieht, denn die Dämpfungsstruktur im Inneren ist einmalig. Melde dich, wenn du bei der Größe unsicher bist. Technische Daten Produkt: Zeitfahrhelm Modell: Abus GameChanger TT Ausführung: Movistar Team Größe: L Einsatzbereich: Zeitfahren und Triathlon Häufige FragenWofür eignet sich ein Zeitfahrhelm? Für Einzelzeitfahren und Triathlon, wo kein Windschatten hilft. Im Feld oder auf der Trainingsrunde bringt er wenig.Warum ist er schlechter belüftet? Eine geschlossene Oberfläche ist aerodynamisch im Vorteil. Bei Hitze und auf langen Distanzen sollte man das einkalkulieren.Wie messe ich meinen Kopfumfang? Mit einem Maßband etwa einen Zentimeter über den Augenbrauen an der breitesten Stelle.Was, wenn der Helm einmal gestürzt ist? Ersetzen – auch ohne sichtbaren Schaden. Die Dämpfungsstruktur wirkt nur einmal.Fragen zur Größe oder Passform? Weitere Helme findest du in der Kategorie Helme, das übrige Sortiment unter Bekleidung.275,96 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Abus 6055K/60 Movistar / Bordo Lite Mini blau 60 cm 78062ABUS Bordo Lite Mini 6055/60 Klein, leicht und kompakt - diese Eigenschaften machen die Bordo Lite Schlösser von ABUS aus. Mit nur 400g und 60 cm Länge bietet dieses Schloss die gewohnte ABUS-Qualität zum Schutz vor Dieben und kann gleichzeitig in jeder Trikottasche mitgeführt werden. Dieser besondere Komfort wird durch einen stabilen Automatikzylinder am Schloss ergänzt. So verringert dieses Fahrradschloss zuverlässig das Diebstahlrisiko Ihres Stadtrads oder Rennrads. Wer sein Faltschloss nicht in der Tasche transportieren möchte, kann separat eine Halterung für das Bordo Lite Mini kaufen. So gibt es zum Beispiel den Halter SH 6055K Bordo Lite zur Befestigung am Rahmen des Fahrrads oder den Halter SR 6055 Selle Royal zur Montage unter Sätteln der Marke Selle Royal. Radschloss-Serie Bordo Die Faltschlösser der Serie "Bordo" bieten die optimale Symbiose aus Widerstandskraft, Flexibilität, Gewicht und Transportmaß. Weitere Produkt-Vorteile: ➦ ABUS-Sicherheitslevel 7 ➦ ABUS Schlüsselservice für komfortables Nachbestellen der Schlüssel ➦ Made in Germany Produktdetails Optimal für: Radfahren Gewicht: 1kg49,05 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Weiß jemand den Neupreis des Canyon Aerod CF SL 80 Movistar 2019?
Der Neupreis des Canyon Aerod CF SL 80 Movistar 2019 beträgt etwa 2.999 Euro. Bitte beachten Sie, dass Preise je nach Händler und Standort variieren können. Es ist ratsam, die aktuellen Preise bei einem autorisierten Canyon-Händler zu überprüfen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Movistar
-
Fahrradhelm ABUS "GAMECHANGER 2.0" Gr. S, blau (movistar team), Helme, S Kopfumfang: 51cm - 55cmABUS Aerohelm GameChanger 2.0 – verändert deine Rides : Wenn es um jede Sekunde und um jedes Watt geht, dann muss der Luftwiderstand runter. Dieses Ziel erreicht der GameChanger 2.0 mit seiner aerodynamischen Form und dem Aero Blade mit spezieller...249,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Fahrradhelm ABUS "AIRBREAKER" Gr. S, blau (blau, weiß (movistar team 24)), Helme, S Kopfumfang: 51cm - 55cmABUS AirBreaker: Ob auf steilen Passstraßen, flachen Sprints oder bei der Trainingsausfahrt - der ABUS AirBreaker bringt Sie zu Höchstleistungen. Das ultra-leichte, stabile Design und das präzise abgestimmte Belüftungssystem sorgen für perfekte...223,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.