Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Was verursacht den Crash beim Start von Project Ozone 2 Reloaded?
Es gibt verschiedene mögliche Ursachen für einen Crash beim Start von Project Ozone 2 Reloaded. Es könnte an fehlenden oder beschädigten Dateien im Spielordner liegen, an Inkompatibilitäten mit anderen Mods oder an unzureichenden Systemanforderungen. Es kann hilfreich sein, den Crash-Report zu überprüfen oder das Spiel neu zu installieren, um das Problem zu beheben. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Ozone
Top-Angebote
Produkte zum Begriff Ozone:
-
Ocun Ozone 6,5 redOcun Ozone ein Wettkampfkletterschuh mit einzigartigem, innovativem Design. Der Ozone ist in jedem Detail für Performance ausgelegt. Die Verbindung von revolutionärer Rand-Konstruktion, asymmetrischer Form, guthaftendem Zehenfleck und perfekt sitzender Ferse prädestiniert diesen Schuh für den Einsatz auf den härtesten Kletterrouten. Ocun Ozone ist ein Performance-Kletterschuh mit patentiertem 3-Force-System-Design, das seine Torsionsstabilität verbessert und dem Kletterer ermöglicht, auf auch kleinsten Tritten und Leisten Halt zu finden. Der neue Ozone hat eine geteilte Sohle und ein überlegenes Fersendesign, um ihn bei Fersenarbeit und anderen technisch anspruchsvollen Schritten so zuverlässig wie möglich zu machen. Obermaterial: Mikrofaser Synthetik Leder Starke Vorspannung Velcro Klettverschluss Anziehschlaufen, 3-Force-Patented-System Leisten: asymmetrischer Asymmetrix-Leisten Zwi...110,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
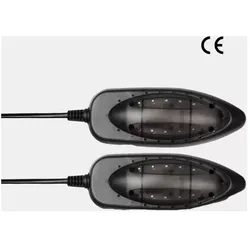
UV-Schuh-Trockner – OZONE***UV OZONE Schuhtrockner, kompakt und hygienisch für effektives Trocknen.*** Entwickelt, um Feuchtigkeit, schlechte Gerüche und Bakterien zu beseitigen, verlängert er die Lebensdauer von Schuhen, Stiefeln, Handschuhen und Socken. Ideal zur Vorbereitung der Ausrüstung für Ski, Wanderungen oder Motorradtouren. Garantiert optimalen Komfort, indem kalte und feuchte Schuhe vermieden werden. --- ## Hauptmerkmale - **UV-Antibakterielle Technologie**: beseitigt Bakterien und Gerüche - **Trocknungstemperatur**: 45 °C für sicheres und effizientes Trocknen - **Kompakt und leicht**: 16 × 6 × 3,5 cm, Gewicht 190 g - **Konformität**: RoHS und CE-Norm - **Vielseitig**: geeignet für Schuhe, Stiefel, Handschuhe und Socken --- ## Empfohlen für - **Sport und Freizeit**: Skistiefel, Wanderschuhe, Motorradstiefel - **Arbeit**: Arbeitsstiefel oder Schuhe, die Feuchtigkeit ausgesetzt sind - **Täglicher Gebrauch**: Hygiene und Pflege von Schuhen und Textilien --- ## Pflegehinweise - Nach jedem Gebrauch und vor der Reinigung vom Stromnetz trennen - Mit einem weichen, feuchten Tuch + einem Tropfen Flüssigseife reinigen - Keine Scheuermittel oder harte Bürsten verwenden - Niemals ins Wasser tauchen - **Achtung**: Trockner während des Betriebs nicht abdecken --- ***Ein praktisches und hygienisches Zubehör, unverzichtbar, um Schuhe trocken und in einwandfreiem Zustand zu halten.***29,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
iZotope Ozone 12 StandardiZotope Ozone 12 Standard (ESD); Mastering-Plugin; Mastering-Suite mit 14 frei kombinierbaren Modulen im Ozone-Hauptplugin; Master Assistant mit Custom-Flow: Kette aus Genre-Profil, Referenztrack oder LUFS-Ziel, jedes Modul editierbar; Maximizer mit IRC-5-Limiting, Soft Clip und Upward Compress; Bass Control: Druck und Kontrolle im Tiefbass, unabhängig von der Abhörsituation; Master Rebalance: Pegelkorrektur einzelner Instrumentengruppen ohne Mehrspurmaterial; Match EQ mit über 8.000 Bändern; Stabilizer: adaptiver Mastering-EQ mit Genre-Targets; Imager mit Stereoize und Recover Sides; Exciter mit sieben Sättigungsarten; Equalizer, Dynamic EQ und Dynamics; Vintage Tape, Vintage Compressor, Vintage Limiter und Vintage EQ; Transient- und Sustain-Kanalmodi, Delta-Taster schalten die reine Bearbeitung solo; Track Referencing direkt im Plugin; Assistive Vocal Balance gleicht den Gesangspegel im Mix an; Dither-Sektion149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Ozone:
-
Ocun Ozone 6,5 redOcun Ozone ein Wettkampfkletterschuh mit einzigartigem, innovativem Design. Der Ozone ist in jedem Detail für Performance ausgelegt. Die Verbindung von revolutionärer Rand-Konstruktion, asymmetrischer Form, guthaftendem Zehenfleck und perfekt sitzender Ferse prädestiniert diesen Schuh für den Einsatz auf den härtesten Kletterrouten. Ocun Ozone ist ein Performance-Kletterschuh mit patentiertem 3-Force-System-Design, das seine Torsionsstabilität verbessert und dem Kletterer ermöglicht, auf auch kleinsten Tritten und Leisten Halt zu finden. Der neue Ozone hat eine geteilte Sohle und ein überlegenes Fersendesign, um ihn bei Fersenarbeit und anderen technisch anspruchsvollen Schritten so zuverlässig wie möglich zu machen. Obermaterial: Mikrofaser Synthetik Leder Starke Vorspannung Velcro Klettverschluss Anziehschlaufen, 3-Force-Patented-System Leisten: asymmetrischer Asymmetrix-Leisten Zwi...110,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was verursacht den Crash beim Start von Project Ozone 2 Reloaded?
Es gibt verschiedene mögliche Ursachen für einen Crash beim Start von Project Ozone 2 Reloaded. Es könnte an fehlenden oder beschädigten Dateien im Spielordner liegen, an Inkompatibilitäten mit anderen Mods oder an unzureichenden Systemanforderungen. Es kann hilfreich sein, den Crash-Report zu überprüfen oder das Spiel neu zu installieren, um das Problem zu beheben. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Ozone
-
UV-Schuh-Trockner – OZONE***UV OZONE Schuhtrockner, kompakt und hygienisch für effektives Trocknen.*** Entwickelt, um Feuchtigkeit, schlechte Gerüche und Bakterien zu beseitigen, verlängert er die Lebensdauer von Schuhen, Stiefeln, Handschuhen und Socken. Ideal zur Vorbereitung der Ausrüstung für Ski, Wanderungen oder Motorradtouren. Garantiert optimalen Komfort, indem kalte und feuchte Schuhe vermieden werden. --- ## Hauptmerkmale - **UV-Antibakterielle Technologie**: beseitigt Bakterien und Gerüche - **Trocknungstemperatur**: 45 °C für sicheres und effizientes Trocknen - **Kompakt und leicht**: 16 × 6 × 3,5 cm, Gewicht 190 g - **Konformität**: RoHS und CE-Norm - **Vielseitig**: geeignet für Schuhe, Stiefel, Handschuhe und Socken --- ## Empfohlen für - **Sport und Freizeit**: Skistiefel, Wanderschuhe, Motorradstiefel - **Arbeit**: Arbeitsstiefel oder Schuhe, die Feuchtigkeit ausgesetzt sind - **Täglicher Gebrauch**: Hygiene und Pflege von Schuhen und Textilien --- ## Pflegehinweise - Nach jedem Gebrauch und vor der Reinigung vom Stromnetz trennen - Mit einem weichen, feuchten Tuch + einem Tropfen Flüssigseife reinigen - Keine Scheuermittel oder harte Bürsten verwenden - Niemals ins Wasser tauchen - **Achtung**: Trockner während des Betriebs nicht abdecken --- ***Ein praktisches und hygienisches Zubehör, unverzichtbar, um Schuhe trocken und in einwandfreiem Zustand zu halten.***29,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
iZotope Ozone 12 StandardiZotope Ozone 12 Standard (ESD); Mastering-Plugin; Mastering-Suite mit 14 frei kombinierbaren Modulen im Ozone-Hauptplugin; Master Assistant mit Custom-Flow: Kette aus Genre-Profil, Referenztrack oder LUFS-Ziel, jedes Modul editierbar; Maximizer mit IRC-5-Limiting, Soft Clip und Upward Compress; Bass Control: Druck und Kontrolle im Tiefbass, unabhängig von der Abhörsituation; Master Rebalance: Pegelkorrektur einzelner Instrumentengruppen ohne Mehrspurmaterial; Match EQ mit über 8.000 Bändern; Stabilizer: adaptiver Mastering-EQ mit Genre-Targets; Imager mit Stereoize und Recover Sides; Exciter mit sieben Sättigungsarten; Equalizer, Dynamic EQ und Dynamics; Vintage Tape, Vintage Compressor, Vintage Limiter und Vintage EQ; Transient- und Sustain-Kanalmodi, Delta-Taster schalten die reine Bearbeitung solo; Track Referencing direkt im Plugin; Assistive Vocal Balance gleicht den Gesangspegel im Mix an; Dither-Sektion149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
iZotope Ozone 12 ElementsiZotope Ozone 12 Elements (ESD); Mastering-Plugin; KI-Mastering-Assistent: erstellt in Sekunden eine auf den Track abgestimmte Mastering-Kette; gleicht Klangbalance, Stereobreite und Impact an ein Genre-Profil oder einen eigenen Referenztrack an; Custom-Flow mit Genre-Auswahl und LUFS-Ziel; Assistive Vocal Balance gleicht den Gesangspegel im Mix an; Feinabstimmung über Makroregler in der Assistant View, Module selbst nicht einzeln editierbar55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.