Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Ähnliche Suchbegriffe für Ruländer
Top-Angebote
Produkte zum Begriff Ruländer:
-
Weinkellerei Hirschen Glottertal 2022 RuländerDer Ruländer von der Weinkellerei Hirschen Glottertal ist ein süßer Weißwein aus Baden, gekeltert aus Grauem Burgunder. Im Glas schimmert er goldgelb; sein Duft erinnert an reife Birne, gelben Apfel und Honig. Am Gaumen zeigt er sich weich und rund, mit ausgeprägter Fruchtsüße und einer milden, ausgewogenen Struktur. Sein harmonischer Charakter lädt dazu ein, ihn in ruhigen Genussmomenten zu entdecken. Der badische Qualitätswein stammt aus dem Glottertal, wo die Weinkellerei Hirschen Glottertal ihre Trauben an steilen Hängen kultiviert und überwiegend von Hand liest. Der familiengeführte Betrieb verbindet die lange Erfahrung vor Ort mit sorgfältiger Arbeit im Weinberg. Besonders gut passt der Ruländer zu fruchtigen Desserts, mildem Käse oder als Begleiter zu süßen Gebäck.10,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
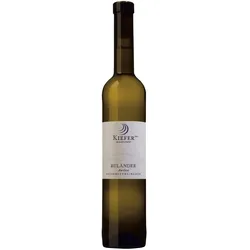
Kiefer »Prachtstück« Ruländer Auslese - 0,5lHonig und Lebendigkeit Dieser Ruländer Auslese stammt aus dem Kaiserstuhl in Baden. Ruländer ist ein anderer Name für Grauburgunder, und dieser Wein ist eine lieblich-edelsüße Ausbauform davon. Das Weingut Kiefer in Eichstetten verbindet Lössboden mit hohem Kalkanteil mit einer besonderen Note aus dem Terroir. Die Trauben erhalten dadurch ein eigenes Profil, das man im Glas wiederfindet. Das Ergebnis ist ein Weißwein mit klarem Charakter und eigenem Profil, der zu vielen Anlässen passt.Im Glas zeigt sich ein helles Gelb, das Frische verspricht. Die Aromen sind ausgeprägt und fein, und sie werden von kräftigen Honignoten getragen. Im Mund ist der Wein dicht und edelsüß und bringt viel Schmelz mit. Dazu kommt eine anregende Lebendigkeit, die den Wein frisch hält. Ein Schluck, den man sich auf der Zunge zergehen lassen kann. Er ist ein Wein für genussvolle Momente.Gekühlt auf 8 bis 10 °C serviert, zeigt sich der Wein von seiner besten Seite. Er passt als Apéritif, zum Dessert oder als Abschluss einer gelungenen Feier. Ob ein festliches Menü, ein Empfang mit Freunden oder ein ruhiger Abend zu zweit: Dieser Wein bringt viel Leichtigkeit an den Tisch. Die Flasche mit einem halben Liter Inhalt eignet sich zudem gut für einen kleinen, feinen Kreis von Gästen.11,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Roter Bur Glottertäler Winzer 2023 RuländerIm Glas präsentiert sich der Ruländer Spätlese in einem satten Gelb mit Silberreflexen. Sein Bukett verzaubert mit süßlichen Noten von reifen Äpfeln und Bananen, untermalt mit einem Hauch von Blütenaromen. Geschmacklich zeigt er eine schön eingebundene Säure mit edler, geschmeidiger Süße im Abgang. Ein eleganter Dessertwein.9,80 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Weingut-Destillerie Harald Sailler 2022 RULÄNDERDer RULÄNDER vom Weingut-Destillerie Harald Sailler ist ein süßer Weißwein von der Mosel mit hellgelber Farbe und glänzenden Reflexen. Sein Duft erinnert an reife gelbe Früchte und zarte Blüten. Am Gaumen zeigt er sich weich und rund, mit saftiger Frucht und einer harmonischen Süße, die bis in den angenehmen Nachhall reicht. Sein zugänglicher Stil macht ihn zu einem genussvollen Begleiter für entspannte Momente. Dieser deutsche Qualitätswein stammt von der Mosel und wird vom Familienbetrieb in Osann-Monzel mit Sorgfalt erzeugt. Das Weingut bewirtschaftet Weinberge an den steilen Hängen der Mittelmosel und legt Wert auf hochwertige Trauben und eine sorgfältige Verarbeitung. Der süße Weißwein passt zu fruchtigen Desserts, mildem Käse oder als Aperitif.7,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter



-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Ruländer:
-
Weingut Behringer RuländerHelles Goldgelb mit goldenen Reflexen. Er duftet nach reifer Quitte und Honigmelone mit süßlichen Noten von Karamell-Bonbons. Im Geschmack zeigt sich eine deutliche Süße, im Zusammenspiel mit einer angenehmen Säure. Der Wein hat einen vollen, fruchtigen Körper, der sich mit einer Karamell-Note verabschiedet.8,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Weinkellerei Hirschen Glottertal 2022 RuländerDer Ruländer von der Weinkellerei Hirschen Glottertal ist ein süßer Weißwein aus Baden, gekeltert aus Grauem Burgunder. Im Glas schimmert er goldgelb; sein Duft erinnert an reife Birne, gelben Apfel und Honig. Am Gaumen zeigt er sich weich und rund, mit ausgeprägter Fruchtsüße und einer milden, ausgewogenen Struktur. Sein harmonischer Charakter lädt dazu ein, ihn in ruhigen Genussmomenten zu entdecken. Der badische Qualitätswein stammt aus dem Glottertal, wo die Weinkellerei Hirschen Glottertal ihre Trauben an steilen Hängen kultiviert und überwiegend von Hand liest. Der familiengeführte Betrieb verbindet die lange Erfahrung vor Ort mit sorgfältiger Arbeit im Weinberg. Besonders gut passt der Ruländer zu fruchtigen Desserts, mildem Käse oder als Begleiter zu süßen Gebäck.10,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kiefer »Prachtstück« Ruländer Auslese - 0,5lHonig und Lebendigkeit Dieser Ruländer Auslese stammt aus dem Kaiserstuhl in Baden. Ruländer ist ein anderer Name für Grauburgunder, und dieser Wein ist eine lieblich-edelsüße Ausbauform davon. Das Weingut Kiefer in Eichstetten verbindet Lössboden mit hohem Kalkanteil mit einer besonderen Note aus dem Terroir. Die Trauben erhalten dadurch ein eigenes Profil, das man im Glas wiederfindet. Das Ergebnis ist ein Weißwein mit klarem Charakter und eigenem Profil, der zu vielen Anlässen passt.Im Glas zeigt sich ein helles Gelb, das Frische verspricht. Die Aromen sind ausgeprägt und fein, und sie werden von kräftigen Honignoten getragen. Im Mund ist der Wein dicht und edelsüß und bringt viel Schmelz mit. Dazu kommt eine anregende Lebendigkeit, die den Wein frisch hält. Ein Schluck, den man sich auf der Zunge zergehen lassen kann. Er ist ein Wein für genussvolle Momente.Gekühlt auf 8 bis 10 °C serviert, zeigt sich der Wein von seiner besten Seite. Er passt als Apéritif, zum Dessert oder als Abschluss einer gelungenen Feier. Ob ein festliches Menü, ein Empfang mit Freunden oder ein ruhiger Abend zu zweit: Dieser Wein bringt viel Leichtigkeit an den Tisch. Die Flasche mit einem halben Liter Inhalt eignet sich zudem gut für einen kleinen, feinen Kreis von Gästen.11,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Ruländer
-
Roter Bur Glottertäler Winzer 2023 RuländerIm Glas präsentiert sich der Ruländer Spätlese in einem satten Gelb mit Silberreflexen. Sein Bukett verzaubert mit süßlichen Noten von reifen Äpfeln und Bananen, untermalt mit einem Hauch von Blütenaromen. Geschmacklich zeigt er eine schön eingebundene Säure mit edler, geschmeidiger Süße im Abgang. Ein eleganter Dessertwein.9,80 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Weingut-Destillerie Harald Sailler 2022 RULÄNDERDer RULÄNDER vom Weingut-Destillerie Harald Sailler ist ein süßer Weißwein von der Mosel mit hellgelber Farbe und glänzenden Reflexen. Sein Duft erinnert an reife gelbe Früchte und zarte Blüten. Am Gaumen zeigt er sich weich und rund, mit saftiger Frucht und einer harmonischen Süße, die bis in den angenehmen Nachhall reicht. Sein zugänglicher Stil macht ihn zu einem genussvollen Begleiter für entspannte Momente. Dieser deutsche Qualitätswein stammt von der Mosel und wird vom Familienbetrieb in Osann-Monzel mit Sorgfalt erzeugt. Das Weingut bewirtschaftet Weinberge an den steilen Hängen der Mittelmosel und legt Wert auf hochwertige Trauben und eine sorgfältige Verarbeitung. Der süße Weißwein passt zu fruchtigen Desserts, mildem Käse oder als Aperitif.7,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.