Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Ähnliche Suchbegriffe für Typisch
Top-Angebote
Produkte zum Begriff Typisch:
-
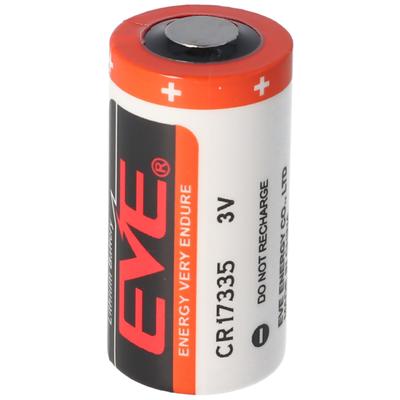
EVE CR17335 3V Lithium Batterie typisch 1500mAhEVE CR17335 3V Lithium Batterie Spannung 3 Volt mit 1500mAh EVE CR-17335SE, 2/3A Abmessungen ca. 17 x 33.5mmTechnische Daten: EVE Lithium Batterie CR 17335, Spannung 3 Volt Kapazität min. 1450mAh, typ. 1500mAh, max. 1550mAh Abmessungen ca....9,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
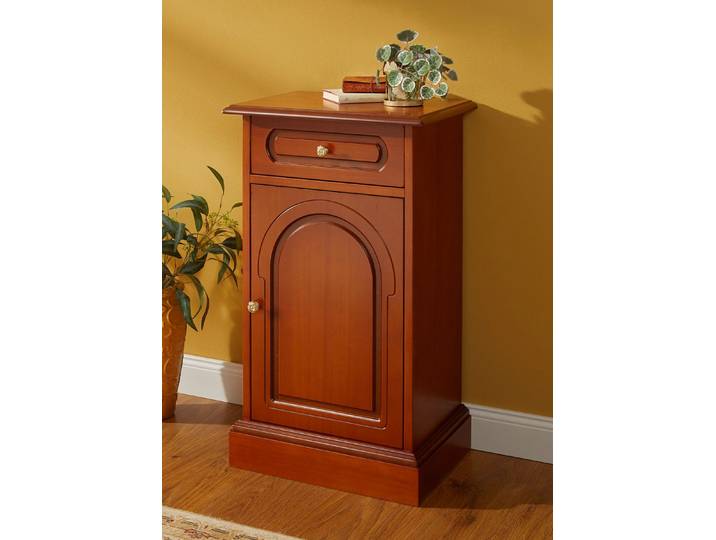
Möbelserie mit typisch italienischem Flair, Kirschbaum, Kommode, 2-türigMöbelserie mit typisch italienischem Flair, Kirschbaum, Kommode, 2-türig. Möbelserie mit typisch italienischem Flair Attraktive Möbelserie mit typisch italienischem Flair! Türen und Schubladen mit Knopf-Griffen aus Metall. Die Lieferung erfolgt aufgebaut. Kommode, 2-türig. Mit 2 Türen, dahinter je 1 Einlegeboden, darüber 1 große Schublade in der Optik von 2 Schubladen. Maße: B84xH80xT34 cm. Produktdetails Typisch italienisches Flair Türen und Schubladen mit Knopf-Griffen aus Metall Farbe:Kirschbaum529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spier Wines Spier 21 Gables Geschenkset in Holzkiste „Typisch Südafrika“Zwei Topweine von dem Weingut Spier aus den typisch südafrikanischen Rebsorten Chenin Blanc und Pinotage in einer Holzkiste. Der Weißwein Spier 21 Gables Chenin Blanc ist kraftvoll, komplex mit feinem Säurespiel. Der Rotwein Spier 21 Gables Pinotage56,90 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Typisch:
-
Typisch Frankreich - Korkenglas 75gWie im Urlaub in der Provence! Dieser Duft nach Kräutern im Sonnenschein macht aus Gemüse, Fleisch, Fisch oder Tofu ein echtes Geschmackserlebnis. Zum Würzen und Streuen in der Küche und bei Tisch. Hinweise zur Handhabung und Lagerung Trocken und lichtgeschützt lagern!4,27 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Steininger 2025 Grüner Veltliner TypischGrasiger Duft mit leichter Paprikanote, dazu Banane, Melisse und ein Hauch Zitronat. Am Gaumen und leichtfüßig mit knuspriger Säure. Ein beschwingter, expressiver Veltliner – ideal für unbeschwerte Momente und die Sommerterrasse.8,50 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
EVE CR17335 3V Lithium Batterie typisch 1500mAhEVE CR17335 3V Lithium Batterie Spannung 3 Volt mit 1500mAh EVE CR-17335SE, 2/3A Abmessungen ca. 17 x 33.5mmTechnische Daten: EVE Lithium Batterie CR 17335, Spannung 3 Volt Kapazität min. 1450mAh, typ. 1500mAh, max. 1550mAh Abmessungen ca....9,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möbelserie mit typisch italienischem Flair, Kirschbaum, Kommode, 2-türigMöbelserie mit typisch italienischem Flair, Kirschbaum, Kommode, 2-türig. Möbelserie mit typisch italienischem Flair Attraktive Möbelserie mit typisch italienischem Flair! Türen und Schubladen mit Knopf-Griffen aus Metall. Die Lieferung erfolgt aufgebaut. Kommode, 2-türig. Mit 2 Türen, dahinter je 1 Einlegeboden, darüber 1 große Schublade in der Optik von 2 Schubladen. Maße: B84xH80xT34 cm. Produktdetails Typisch italienisches Flair Türen und Schubladen mit Knopf-Griffen aus Metall Farbe:Kirschbaum529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Typisch
-
Spier Wines Spier 21 Gables Geschenkset in Holzkiste „Typisch Südafrika“Zwei Topweine von dem Weingut Spier aus den typisch südafrikanischen Rebsorten Chenin Blanc und Pinotage in einer Holzkiste. Der Weißwein Spier 21 Gables Chenin Blanc ist kraftvoll, komplex mit feinem Säurespiel. Der Rotwein Spier 21 Gables Pinotage56,90 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
PaellaWorld International Paella World 5 Portionen fertige Paella-Gewürzmischungen - typisch spanischer Geschmack!Entdecken Sie die authentischen Paella-Gewürzmischungen - Garantiert spanischer Geschmack!Ein Hauch von Spanien in Ihrer KücheWillkommen in der Welt der authentischen spanischen Küche! Unsere Paella-Gewürzmischungen bringen den typisch spanischen Geschmack direkt auf Ihren Teller. Mit diesen perfekt abgestimmten Gewürzen wird Ihre Paella zum wahren Gaumenschmaus.Portionsweise abgepackt für kulinarischen GenussUnsere Paella-Gewürzmischungen werden sorgfältig portionsweise abgepackt, um die Frische und das Aroma der Gewürze zu bewahren. Jede Portion enthält 4 g und ist ausreichend für etwa 6 Personen. So können Sie ganz einfach die benötigte Menge entnehmen und Ihre Paella perfekt würzen.Garantierte Haltbarkeit - Ein kulinarischer VorratDank unserer speziellen Verpackung sind die Gewürzmischungen über Jahre hinweg haltbar, wenn Sie sie an einem trockenen Plätzchen aufbewahren. So haben Sie immer einen kulinarischen Vorrat an Hand, um spontan köstliche Paella zu zaubern und sich wie in Spanien zu fühlen.Glutenfrei - Für sorgenfreien GenussUnsere Paella-Gewürzmischungen sind glutenfrei und somit auch für Personen mit Glutenunverträglichkeit geeignet. Genießen Sie die kulinarische Vielfalt der spanischen Küche ohne Bedenken - pure Gaumenfreude!Produktmerkmale:5 Portionen fertige Paella-GewürzmischungenGewicht: 5 mal 4 g (portionsweise abgepackt, 1 Portion reicht für ca. 6 Personen)An einem trockenen Plätzchen über Jahre haltbarGlutenfrei - sorgenfreier GenussErleben Sie den einzigartigen Geschmack spanischer Paella und bringen Sie mediterrane Kulinarik in Ihre Küche! Bestellen Sie noch heute unsere Paella-Gewürzmischungen und verwöhnen Sie sich und Ihre Gäste mit diesem authentischen Genuss!16,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
EVE CR123A 3V Lithium Batterie typisch 1400mAh, Abmessungen 34,5 x 17mm, nicht wiederaufladbarEVE CR123A 3V Lithium Batterie typisch 1400mAh, Abmessungen 34,5 x 17mm, nicht wiederaufladbar Die EVE CR123A ist eine Lithium-Batterie mit einer Spannung von 3 V und einer Kapazität von 1.400 mAh. Sie eignet sich für Geräte, die Batterien des Typs CR123A benötigen. Technische Daten Hersteller EVE Batterietyp CR123A Chemisches System Lithium-Mangandioxid (LiMnO2) Spannung 3 V Kapazität 1.400 mAh Zellgröße CR123A Abmessungen 34,5 × 17,0 mm (L × Ø) Gewicht 17 g4,75 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.