Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **

Ähnliche Suchbegriffe für Umgebungen
Top-Angebote
Produkte zum Begriff Umgebungen:


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Umgebungen:
-
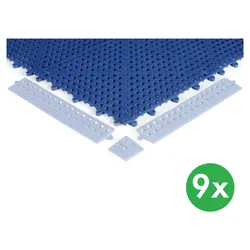
Variable biegsame Fliesen für feuchte UmgebungenMaterial: PVC die strukturierte Oberfläche schützt vor Ausrutschen angenehm barfuß zu gehen, unterstützt keinen Bakterienwuchs die Löcher ermöglichen den Abfluss von Flüssigkeiten und das Durchfallen von Schmutz für Reinigungszwecke kann sie einfach gerollt werden kann einfach verbunden werden und so kann eine gewünschte Fläche gebildet werden gegen die meisten Öle und Chemikalien beständig Endkanten für eine höhere Sicherheit55,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Umgebungen
-
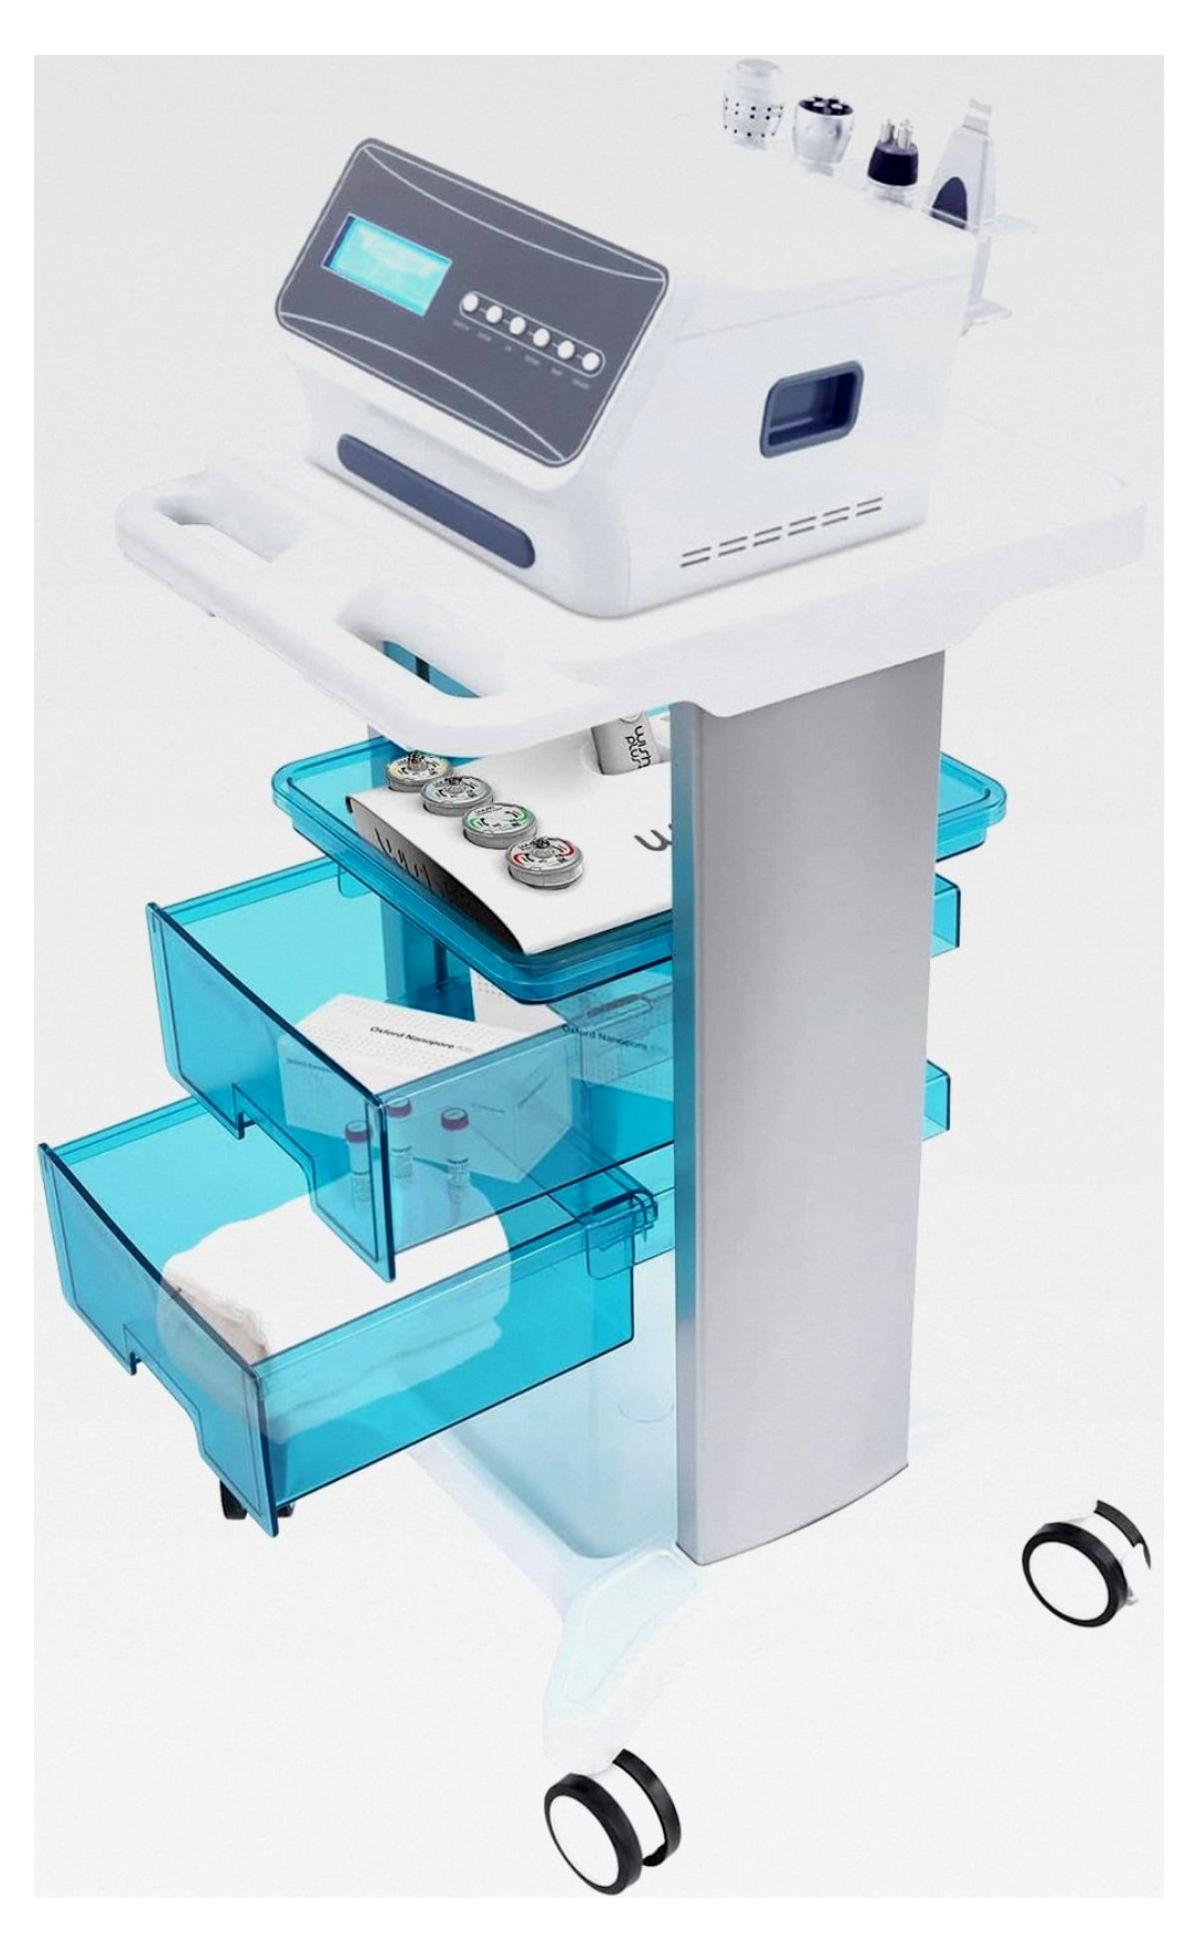
Kosmetikwagen Medizinischer Wagen, 44,5x41,7x75cm Salonwagen Mobiler Wagen, Beauty Aufbewahrungswagen für verschiedene UmgebungenLanglebig: Der Wagen besteht aus hochwertigem ABS, PVC und Eisen. Hohe Tragfähigkeit: Die solide ABS- und Eisenplatte sowie die großen Säulen verleihen dem Wagen eine Tragfähigkeit von 220 lbs, sodass er problemlos eine Vielzahl von Schönheitsinstrumenten transportieren kann. Flexible Bewegung und Fixierung: Die vier 360° drehbaren Rollen und zwei breite Griffe ermöglichen eine einfache Bewegung, wo immer Sie ihn benötigen. Zwei Räder mit Bremsen sorgen dafür, dass der Wagen jederzeit gesichert werden kann, was die Stabilität während des Gebrauchs erhöht. Einfach zu reinigen: Die einfache Struktur und die glatte Oberfläche des Wagens erleichtern die Reinigung. Er kann einfach mit einem feuchten Tuch abgewischt werden. Anwendung: Der Wagen wurde speziell für den privaten und gewerblichen Gebrauch konzipiert und kann in verschiedenen Umgebungen wie Krankenhäusern, Schönheitssalons, Büros, Zahnkliniken und Privathaushalten eingesetzt werden, um die Aufbewahrung verschiedener medizinischer398,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.