Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Gibt es einen Unterschied zwischen G-Sync Compatibility und zertifizierter G-Sync Compatibility?
Ja, es gibt einen Unterschied zwischen G-Sync Compatibility und zertifizierter G-Sync Compatibility. G-Sync Compatibility bedeutet, dass ein Monitor die grundlegende Kompatibilität mit der G-Sync-Technologie von Nvidia aufweist. Zertifizierte G-Sync Compatibility hingegen bedeutet, dass der Monitor von Nvidia offiziell getestet und als vollständig kompatibel und optimiert für G-Sync anerkannt wurde. Zertifizierte Monitore bieten in der Regel eine bessere Leistung und ein reibungsloseres Spielerlebnis mit G-Sync. **
In which ways can compatibility between different systems and devices be achieved? And what are the potential challenges in ensuring compatibility across different platforms?
Compatibility between different systems and devices can be achieved through standardization of communication protocols, use of middleware or APIs, and implementing cross-platform development tools. Potential challenges in ensuring compatibility include differences in hardware specifications, operating systems, and software versions, as well as the need for continuous updates and maintenance to keep systems interoperable. Testing and validation across multiple platforms is also crucial to ensure seamless integration and functionality. **


Ähnliche Suchbegriffe für Compatibility
Top-Angebote
Produkte zum Begriff Compatibility:
-
Nedis ISO Adapter Cable | ISO compatibility: StandardKabelbaum mit ISO-Standard-Kompatibilität, mit 16-poligem Sony-Stecker auf blanke Adern für eine flexible Car-Audio-Installation. Nedis ISO Adapter Cable (Modell CAGBISOSTANDVA) ist für Car-Audio-Setups konzipiert, mit einem robusten ABS-Steckergehäuse und PVC-Mantel zum Schutz des Kabels bei Verlegung und Nutzung. 16-poliger Sony linker Stecker Blankes Kabelende rechts für individuelle Verdrahtung Vernickelte Steckverbinder für verbesserte Leitfähigkeit Rundes Kabelbaum-Design 15 cm Kabellänge Mehrfarbiges Kabel Bietet einen zuverlässigen Verbindungspfad zur Integration kompatibler Car-Audio-Geräte mit maßgeschneiderter Verdrahtung.6,59 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
STM MagPod - iPhone TriPod with MagSafe Compatibility - whiteiPhone-Stativständer mit MagSafe-Kompatibilität in Weiß, entwickelt, um ein Apple iPhone 13 über nassen, schmutzigen oder unübersichtlichen Oberflächen zu positionieren. STM MagPod ist ein durchdacht konstruierter Ständer, der deinem MagSafe iPhone einen praktischen Ablageplatz auf dem Schreibtisch, in der Küche, auf der Badezimmerablage oder auf dem Nachttisch bietet und dir dabei hilft, einen besseren Blickwinkel zu erhalten. Kompatibel mit Apple iPhone 13 MagSafe-Unterstützung Basisfarbe: Weiß Halte dein iPhone sicher, sichtbar und leicht erreichbar - egal, wo du es platzierst.47,14 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Top-Angebote
Produkte zum Begriff Compatibility:
-
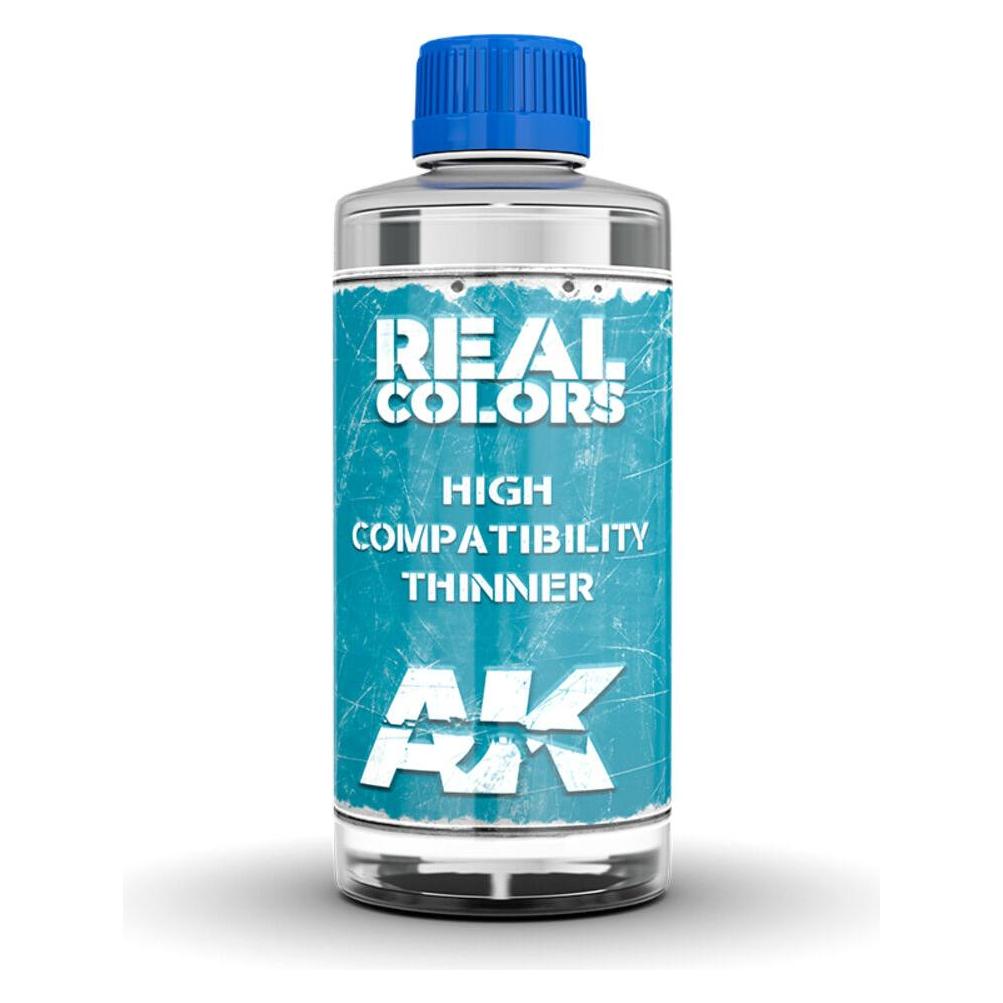
AK Real Colors High Compatibility Thinner 200mlAK Real Colors High Compatibility Thinner 200ml von AK-Interactive Sehr hohe Qualität Verdünner. Enthält 200ml. Speziell für den Einsatz mit AK Interactive Real Colors entwickelt. Aufgrund seiner hohen Kompatibilität ist auch kompatibel mit anderen Marken zu verwenden. Nicht nur die typische Verdünner, unsere speziell formulierte Produkt ist ideal für die Schaffung der perfekten Farbe Konsistenz für Pinsel und für die Vorbereitung Ihrer Farben mit Airbrush zu verwenden.8,77 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
FIXED MagPlate Ring for MagSafe compatibility BlackThe FIXED MagPlate magnetic sticker can adjust your phone to work with MagSafe compatible accessories. This makes it a smart accessory for older Apple iPhone models and other smartphones with wireless charging. After installing the sticker on the back of your phone or on the protective cover, you can seamlessly connect your phone to MagSafe chargers, mounts, power banks and other MagSafe accessories. The sticker itself holds very firmly thanks to the 3M sticker and houses 38 high quality neodymium magnets, yet is only 1.5mm thin. Features: - Universal magnetic phone sticker - Prepares your phone for use with MagSafe accessories - 38 high quality neodymium M52 magnets - Adhesive to cover or phone with 3M tape - Designed for thin phone covers only - Does not interfere with phone signal or block NFC technology - Dimensions: 57 x 1.5 mm - Weight: 5 g10,98 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Nedis ISO Adapter Cable | ISO compatibility: StandardKabelbaum mit ISO-Standard-Kompatibilität, mit 16-poligem Sony-Stecker auf blanke Adern für eine flexible Car-Audio-Installation. Nedis ISO Adapter Cable (Modell CAGBISOSTANDVA) ist für Car-Audio-Setups konzipiert, mit einem robusten ABS-Steckergehäuse und PVC-Mantel zum Schutz des Kabels bei Verlegung und Nutzung. 16-poliger Sony linker Stecker Blankes Kabelende rechts für individuelle Verdrahtung Vernickelte Steckverbinder für verbesserte Leitfähigkeit Rundes Kabelbaum-Design 15 cm Kabellänge Mehrfarbiges Kabel Bietet einen zuverlässigen Verbindungspfad zur Integration kompatibler Car-Audio-Geräte mit maßgeschneiderter Verdrahtung.6,59 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Gibt es einen Unterschied zwischen G-Sync Compatibility und zertifizierter G-Sync Compatibility?
Ja, es gibt einen Unterschied zwischen G-Sync Compatibility und zertifizierter G-Sync Compatibility. G-Sync Compatibility bedeutet, dass ein Monitor die grundlegende Kompatibilität mit der G-Sync-Technologie von Nvidia aufweist. Zertifizierte G-Sync Compatibility hingegen bedeutet, dass der Monitor von Nvidia offiziell getestet und als vollständig kompatibel und optimiert für G-Sync anerkannt wurde. Zertifizierte Monitore bieten in der Regel eine bessere Leistung und ein reibungsloseres Spielerlebnis mit G-Sync. **
-
In which ways can compatibility between different systems and devices be achieved? And what are the potential challenges in ensuring compatibility across different platforms?
Compatibility between different systems and devices can be achieved through standardization of communication protocols, use of middleware or APIs, and implementing cross-platform development tools. Potential challenges in ensuring compatibility include differences in hardware specifications, operating systems, and software versions, as well as the need for continuous updates and maintenance to keep systems interoperable. Testing and validation across multiple platforms is also crucial to ensure seamless integration and functionality. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Ähnliche Suchbegriffe für Compatibility
-
STM MagPod - iPhone TriPod with MagSafe Compatibility - whiteiPhone-Stativständer mit MagSafe-Kompatibilität in Weiß, entwickelt, um ein Apple iPhone 13 über nassen, schmutzigen oder unübersichtlichen Oberflächen zu positionieren. STM MagPod ist ein durchdacht konstruierter Ständer, der deinem MagSafe iPhone einen praktischen Ablageplatz auf dem Schreibtisch, in der Küche, auf der Badezimmerablage oder auf dem Nachttisch bietet und dir dabei hilft, einen besseren Blickwinkel zu erhalten. Kompatibel mit Apple iPhone 13 MagSafe-Unterstützung Basisfarbe: Weiß Halte dein iPhone sicher, sichtbar und leicht erreichbar - egal, wo du es platzierst.47,14 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
DENVER IIC-215 - Wi-Fi IP Camera with Tuya CompatibilityÜberwachung auf neuem Niveau: Verbessere deine Heim-Sicherheit mit der Denver IIC-215MK3, ausgestattet mit einem 2MP-CMOS-Sensor für gestochen scharfe Bilder in Full-HD-Auflösung. Smart-Home-Integration: Voll kompatibel mit Tuya, Google Home und Alexa, fügt sich diese Kamera nahtlos in dein Smart-Home-System ein und lässt sich über die TUYA SMART App steuern. Umfassende Überwachung: Funktionen wie motorisierte Schwenk-/Neigefunktion, Zwei-Wege-Audio, Bewegungserkennung und Infrarotlichter bieten großflächige Abdeckung und Sicherheit. Mühelose Einrichtung: Einfach zu installieren mit WLAN-Verbindung und MicroSD-Kartensteckplatz. Ihr schlankes Design passt perfekt in jede moderne Wohnumgebung. Robust und zuverlässig: Arbeitet bei Temperaturen von -10° C bis 55° C und gewährleistet konstante Leistung mit einer wasserabweisenden Bauweise für zuverlässigen Innengebrauch.32,44 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.