Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie können Verbindungsdaten in Bezug auf Datenschutz und Sicherheit in den Bereichen Telekommunikation, Internetnutzung und Netzwerksicherheit reguliert und geschützt werden?
Verbindungsdaten können durch strenge Datenschutzgesetze reguliert werden, die den Zugriff und die Verwendung dieser Daten durch Telekommunikationsunternehmen und Internetdienstanbieter einschränken. Zudem können Verschlüsselungstechnologien eingesetzt werden, um die Sicherheit von Verbindungsdaten zu gewährleisten und den unbefugten Zugriff zu verhindern. Netzwerksicherheitsmaßnahmen wie Firewalls und Intrusion Detection Systems können eingesetzt werden, um den Schutz von Verbindungsdaten vor externen Angriffen zu gewährleisten. Darüber hinaus ist es wichtig, dass die Nutzer über ihre Rechte in Bezug auf ihre Verbindungsdaten informiert werden und die Möglichkeit haben, der Verwendung ihrer Daten zuzustimmen oder diese abzulehnen. **
Wie können Verbindungsdaten in Bezug auf Datenschutz und Sicherheit in der Telekommunikationsbranche, der Informationstechnologie und der Netzwerksicherheit besser geschützt werden?
Verbindungsdaten können besser geschützt werden, indem strenge Datenschutzgesetze und -richtlinien eingeführt werden, die den Zugriff und die Verwendung dieser Daten regeln. Zudem sollten Unternehmen in die Entwicklung und Implementierung von sicheren Verschlüsselungstechnologien investieren, um die Verbindungsdaten vor unbefugtem Zugriff zu schützen. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz und Sicherheitsthemen sind ebenfalls entscheidend, um das Bewusstsein für den Schutz von Verbindungsdaten zu stärken. Darüber hinaus ist die Zusammenarbeit mit Regierungsbehörden und anderen relevanten Parteien wichtig, um gemeinsame Standards und Best Practices für den Schutz von Verbindungsdaten zu entwickeln und umzusetzen. **


Ähnliche Suchbegriffe für Geschützt
Top-Angebote
Produkte zum Begriff Geschützt:
-
Uk Taschenlampe 2watt Ex-GeschütztDie Taschenlampe ist für den Einsatz bis zu einer Wassertiefe von 3 m und staubigen Gebieten geeignet. Zum Schutz der Taschenlampe vor äußeren Einflüssen und zur Erhöhung der Lebensdauer ist das Gehäuse aus ABS-Kunststoff gefertigt. Um eine hohe Helligkeit zu erreichen, besitzt die Taschenlampe eine Xenonbirne. Das Mitführen der Taschenlampe ist aufgrund der gefederten und rutschfesten Gurt-/Jackenklammer möglich. Die Taschenlampe ist EEx-geprüft (Ex) nach neuesten europäischen (ATEX) Normen. Zone 1: II 2G Ex ib IIB T5.52,50 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
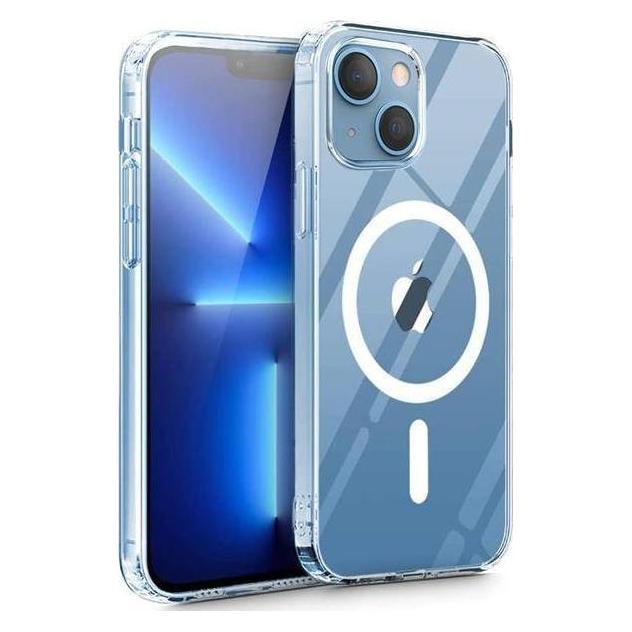
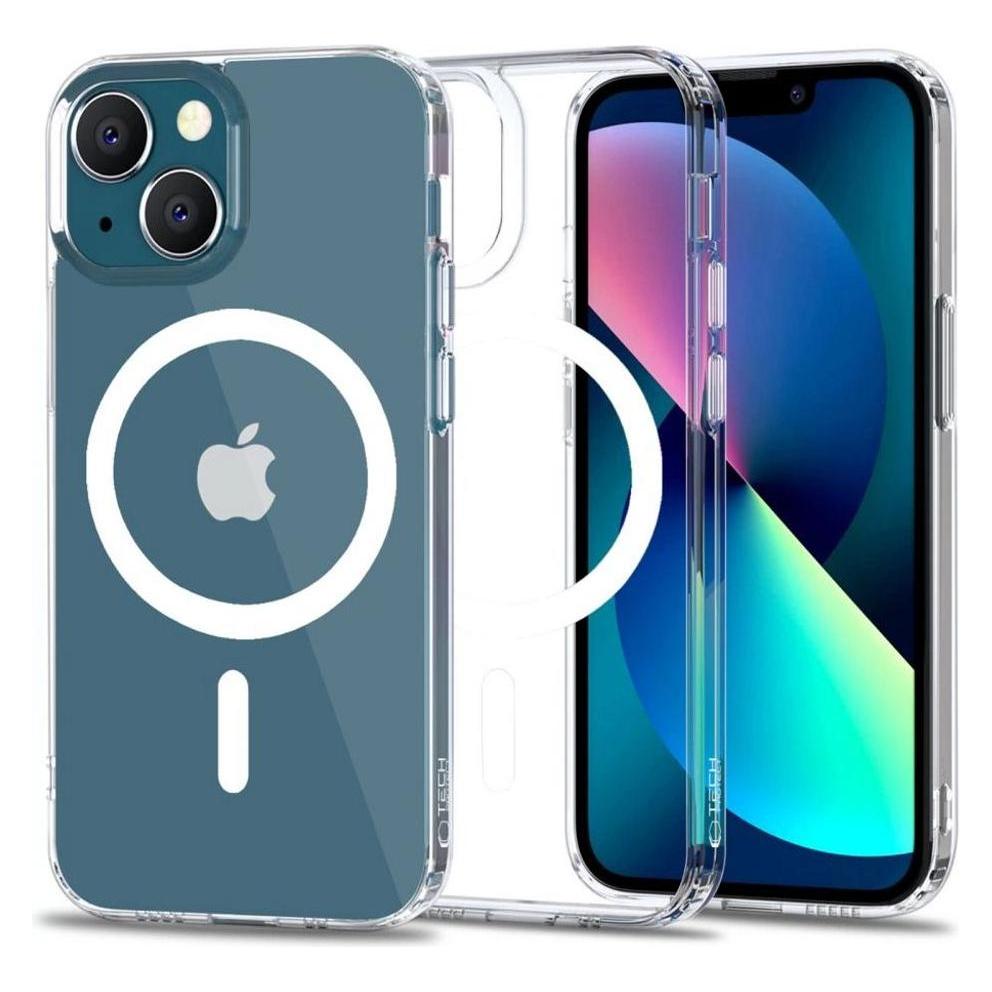
Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 KLAR (Apple iPhone 13) (9589046920998)Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 KLAR (Apple iPhone 13) (9589046920998)14,88 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
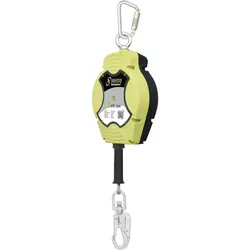
HELIXON Höhensicherungsgerät 20m Vertikal EX-geschütztHöhensicherung für ATEX-Bereiche Das Höhensicherungsgerät 20 m „HELIXON“ von Kratos Safety® ist ein schützender Begleiter für Arbeiten in Ex-gefährdeten Umgebungen. Das Gerät erlaubt den Einsatz bei vertikalen Arbeiten und lässt sich mit einem Stahlseil auf eine Länge von 20 Metern ausziehen. Durch den automatischen Rückzug wird das Gerät immer auf Spannung gehalten und ist Ihnen bei der Arbeit nicht im Weg. Bei einem Absturz wird das Gerät sofort blockiert und bremst Ihren Fall auf eine Aufprallkraft von unter 6 kN. Das Gehäuse ist aus schlagfestem Polyamid gefertigt und mit ca. 30% Glasfaser verstärkt. Dabei ist auf der Vorderseite ein aufklappbares Inspektionsfenster eingearbeitet, um die Funktion einfach kontrollieren zu können. Befestigt wird das Gerät über einen Schraubkarabiner auf der Oberseite und einen Wirbelhaken auf der Unterseite, beide aus Stahl. Zudem sind beide Anschlagpunkte 360°-drehbar und machen so jede Bewegung mit. Besonderheiten 20 m Länge mit automatischem Rückzug Bremst den Fall auf eine Aufprallkraft von unter 6 kN 360°-drehbare Anschlagpunkte aus Stahl Für ATEX-Zone 1 zugelassen Zugelassen bis 140 kg Gesamtgewicht Spezifikationen Länge: 20 m Material Seil: Stahl – 4,5 mm Material Gehäuse: Polyamid mit 30% Fiberglas Material Anschläge: Stahl Bruchfestigkeit: 12 kN Normen: EN 360:2002 ATEX-Zone 1 Gewicht: ca. 7,70 kg Zulässiges Gesamtgewicht: 140 kg692,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter


-
Was soll mit dem Datenschutz geschützt werden?
Der Datenschutz soll die persönlichen Daten und Informationen der Menschen schützen, um ihre Privatsphäre zu wahren. Er soll verhindern, dass sensible Daten missbraucht oder unerlaubt weitergegeben werden. Zudem soll der Datenschutz sicherstellen, dass Daten nur für den vorgesehenen Zweck verwendet werden und nicht für andere Zwecke missbraucht werden. Darüber hinaus soll er die Rechte der Betroffenen stärken und sie vor möglichen Schäden durch den unerlaubten Umgang mit ihren Daten schützen. Insgesamt soll der Datenschutz das Vertrauen der Menschen in den Umgang mit ihren Daten stärken und die digitale Gesellschaft sicherer machen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Welche Maßnahmen sollten Unternehmen ergreifen, um sicherzustellen, dass sensible Akten und Dokumente angemessen geschützt und aufbewahrt werden, um Datenschutz- und Sicherheitsrichtlinien einzuhalten?
Unternehmen sollten zunächst eine umfassende Risikobewertung durchführen, um sensible Akten und Dokumente zu identifizieren und zu kategorisieren. Anschließend sollten klare Richtlinien und Verfahren für den Zugriff, die Speicherung und die Vernichtung sensibler Dokumente festgelegt werden. Die Implementierung von Verschlüsselungstechnologien und Zugriffskontrollen kann dazu beitragen, die Sicherheit sensibler Informationen zu gewährleisten. Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien sind ebenfalls entscheidend, um sicherzustellen, dass alle im Unternehmen die Bedeutung des Schutzes sensibler Daten verstehen und entsprechend handeln. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Top-Angebote
Produkte zum Begriff Geschützt:
-
Uk Taschenlampe 2watt Ex-GeschütztDie Taschenlampe ist für den Einsatz bis zu einer Wassertiefe von 3 m und staubigen Gebieten geeignet. Zum Schutz der Taschenlampe vor äußeren Einflüssen und zur Erhöhung der Lebensdauer ist das Gehäuse aus ABS-Kunststoff gefertigt. Um eine hohe Helligkeit zu erreichen, besitzt die Taschenlampe eine Xenonbirne. Das Mitführen der Taschenlampe ist aufgrund der gefederten und rutschfesten Gurt-/Jackenklammer möglich. Die Taschenlampe ist EEx-geprüft (Ex) nach neuesten europäischen (ATEX) Normen. Zone 1: II 2G Ex ib IIB T5.52,50 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 KLAR (Apple iPhone 13) (9589046920998)Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 KLAR (Apple iPhone 13) (9589046920998)14,88 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Verbindungsdaten in Bezug auf Datenschutz und Sicherheit in den Bereichen Telekommunikation, Internetnutzung und Netzwerksicherheit reguliert und geschützt werden?
Verbindungsdaten können durch strenge Datenschutzgesetze reguliert werden, die den Zugriff und die Verwendung dieser Daten durch Telekommunikationsunternehmen und Internetdienstanbieter einschränken. Zudem können Verschlüsselungstechnologien eingesetzt werden, um die Sicherheit von Verbindungsdaten zu gewährleisten und den unbefugten Zugriff zu verhindern. Netzwerksicherheitsmaßnahmen wie Firewalls und Intrusion Detection Systems können eingesetzt werden, um den Schutz von Verbindungsdaten vor externen Angriffen zu gewährleisten. Darüber hinaus ist es wichtig, dass die Nutzer über ihre Rechte in Bezug auf ihre Verbindungsdaten informiert werden und die Möglichkeit haben, der Verwendung ihrer Daten zuzustimmen oder diese abzulehnen. **
-
Wie können Verbindungsdaten in Bezug auf Datenschutz und Sicherheit in der Telekommunikationsbranche, der Informationstechnologie und der Netzwerksicherheit besser geschützt werden?
Verbindungsdaten können besser geschützt werden, indem strenge Datenschutzgesetze und -richtlinien eingeführt werden, die den Zugriff und die Verwendung dieser Daten regeln. Zudem sollten Unternehmen in die Entwicklung und Implementierung von sicheren Verschlüsselungstechnologien investieren, um die Verbindungsdaten vor unbefugtem Zugriff zu schützen. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz und Sicherheitsthemen sind ebenfalls entscheidend, um das Bewusstsein für den Schutz von Verbindungsdaten zu stärken. Darüber hinaus ist die Zusammenarbeit mit Regierungsbehörden und anderen relevanten Parteien wichtig, um gemeinsame Standards und Best Practices für den Schutz von Verbindungsdaten zu entwickeln und umzusetzen. **
-
Was soll mit dem Datenschutz geschützt werden?
Der Datenschutz soll die persönlichen Daten und Informationen der Menschen schützen, um ihre Privatsphäre zu wahren. Er soll verhindern, dass sensible Daten missbraucht oder unerlaubt weitergegeben werden. Zudem soll der Datenschutz sicherstellen, dass Daten nur für den vorgesehenen Zweck verwendet werden und nicht für andere Zwecke missbraucht werden. Darüber hinaus soll er die Rechte der Betroffenen stärken und sie vor möglichen Schäden durch den unerlaubten Umgang mit ihren Daten schützen. Insgesamt soll der Datenschutz das Vertrauen der Menschen in den Umgang mit ihren Daten stärken und die digitale Gesellschaft sicherer machen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Geschützt
-
HELIXON Höhensicherungsgerät 20m Vertikal EX-geschütztHöhensicherung für ATEX-Bereiche Das Höhensicherungsgerät 20 m „HELIXON“ von Kratos Safety® ist ein schützender Begleiter für Arbeiten in Ex-gefährdeten Umgebungen. Das Gerät erlaubt den Einsatz bei vertikalen Arbeiten und lässt sich mit einem Stahlseil auf eine Länge von 20 Metern ausziehen. Durch den automatischen Rückzug wird das Gerät immer auf Spannung gehalten und ist Ihnen bei der Arbeit nicht im Weg. Bei einem Absturz wird das Gerät sofort blockiert und bremst Ihren Fall auf eine Aufprallkraft von unter 6 kN. Das Gehäuse ist aus schlagfestem Polyamid gefertigt und mit ca. 30% Glasfaser verstärkt. Dabei ist auf der Vorderseite ein aufklappbares Inspektionsfenster eingearbeitet, um die Funktion einfach kontrollieren zu können. Befestigt wird das Gerät über einen Schraubkarabiner auf der Oberseite und einen Wirbelhaken auf der Unterseite, beide aus Stahl. Zudem sind beide Anschlagpunkte 360°-drehbar und machen so jede Bewegung mit. Besonderheiten 20 m Länge mit automatischem Rückzug Bremst den Fall auf eine Aufprallkraft von unter 6 kN 360°-drehbare Anschlagpunkte aus Stahl Für ATEX-Zone 1 zugelassen Zugelassen bis 140 kg Gesamtgewicht Spezifikationen Länge: 20 m Material Seil: Stahl – 4,5 mm Material Gehäuse: Polyamid mit 30% Fiberglas Material Anschläge: Stahl Bruchfestigkeit: 12 kN Normen: EN 360:2002 ATEX-Zone 1 Gewicht: ca. 7,70 kg Zulässiges Gesamtgewicht: 140 kg692,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 MINI KLAR (Apple iPhone 13 mini) (THP914CL)Tech Protect Technologie geschützt TECHNOLOGIE GESCHÜTZT MAGMAT MAGSAFE IPHONE 13 MINI KLAR (Apple iPhone 13 mini) (THP914CL)13,78 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen sollten Unternehmen ergreifen, um sicherzustellen, dass sensible Akten und Dokumente angemessen geschützt und aufbewahrt werden, um Datenschutz- und Sicherheitsrichtlinien einzuhalten?
Unternehmen sollten zunächst eine umfassende Risikobewertung durchführen, um sensible Akten und Dokumente zu identifizieren und zu kategorisieren. Anschließend sollten klare Richtlinien und Verfahren für den Zugriff, die Speicherung und die Vernichtung sensibler Dokumente festgelegt werden. Die Implementierung von Verschlüsselungstechnologien und Zugriffskontrollen kann dazu beitragen, die Sicherheit sensibler Informationen zu gewährleisten. Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien sind ebenfalls entscheidend, um sicherzustellen, dass alle im Unternehmen die Bedeutung des Schutzes sensibler Daten verstehen und entsprechend handeln. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.