Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Ähnliche Suchbegriffe für Jetzt
Top-Angebote
Produkte zum Begriff Jetzt:
-
Windows Server 2019 User CAL | 5 User | Zertifiziert | Jetzt kaufen | Blitzversand | Jetzt kaufenWindows Server 2019 User CALs: Flexibilität, Skalierbarkeit und Sicherheit Windows Server 2019 User CALs sind Lizenzen, die es Benutzern ermöglichen, auf den Windows Server 2019 zuzugreifen. Im Gegensatz zu Device CALs, die auf ein bestimmtes Gerät beschränkt sind, ermöglichen User CALs einem Benutzer, von jedem Gerät aus auf den Server zuzugreifen. Das bedeutet, dass ein Benutzer, der von verschiedenen Geräten aus arbeitet, nur eine User CAL benötigt, um auf den Server zuzugreifen. Windows Server 2019 User CALs bieten eine hohe Flexibilität, da Benutzer von jedem Gerät aus auf den Server zugreifen können. Diese Flexibilität kann besonders nützlich sein, wenn Unternehmen eine große Anzahl von mobilen Arbeitskräften oder Fernarbeitern haben. Mit einer User CAL-Lizenz können Benutzer von ihrem Büro, von zu Hause aus oder von einem anderen beliebigen Ort aus auf den Server zugreifen. Windows Server 2019 User CALs bieten auch eine hohe Skalierbarkeit, da sie von jedem Benutzer erworben werden können, unabhängig von der Anzahl der Geräte, die der Benutzer verwendet. Das bedeutet, dass Unternehmen ihre Lizenzierung einfach an die wachsende Anzahl von Benutzern anpassen können, ohne sich um die Anzahl der Geräte sorgen zu müssen, die jeder Benutzer verwendet. Darüber hinaus bieten Windows Server 2019 User CALs eine hohe Sicherheit, da sie sicherstellen, dass nur autorisierte Benutzer auf den Server zugreifen können. Die Lizenzierung ermöglicht es Unternehmen, sicherzustellen, dass ihre Daten und Anwendungen nur von autorisierten Benutzern aufgerufen werden können. Zusammenfassend bieten Windows Server 2019 User CALs Flexibilität, Skalierbarkeit und Sicherheit für Unternehmen, die eine effektive Lizenzierung für ihre Benutzer benötigen. Mit einer User CAL-Lizenz können Benutzer von jedem Gerät aus auf den Server zugreifen und Unternehmen können ihre Lizenzierung einfach an die wachsende Anzahl von Benutzern anpassen. Für wen ist Windows Server 2019 User CAL geeignet? Windows Server 2019 User CALs sind für Unternehmen und Organisationen jeder Größe und Branche geeignet, die eine flexible, skalierbare und sichere Lizenzierung für ihre Benutzer benötigen. Hier sind einige spezifische Kategorien von Unternehmen und Organisationen, für die Windows Server 2019 User CALs besonders geeignet sind: Unternehmen mit mobilen Arbeitskräften: Wenn ein Unternehmen eine große Anzahl von mobilen Arbeitskräften hat, die von verschiedenen Standorten aus arbeiten, kann die User CAL-Lizenzierung eine effektive Möglichkeit sein, den Benutzerzugriff auf den Server zu verwalten. Da Benutzer von jedem Gerät aus auf den Server zugreifen können, bietet die User CAL-Lizenzierung eine hohe Flexibilität für Unternehmen mit mobilen Arbeitskräften. Organisationen mit Fernarbeitern: Für Organisationen mit Fernarbeitern kann die User CAL-Lizenzierung eine nützliche Möglichkeit sein, den Benutzerzugriff auf den Server zu verwalten. Da Benutzer von jedem Gerät aus auf den Server zugreifen können, können Fernarbeiter problemlos auf den Server zugreifen, ohne sich Gedanken darüber machen zu müssen, welches Gerät sie verwenden. Unternehmen mit wachsenden Benutzerzahlen: Für Unternehmen mit wachsenden Benutzerzahlen kann die User CAL-Lizenzierung eine effektive Möglichkeit sein, die Lizenzierung an die wachsende Anzahl von Benutzern anzupassen. Da User CALs unabhängig von der Anzahl der Geräte erworben werden können, die jeder Benutzer verwendet, bietet die Lizenzierung eine hohe Skalierbarkeit für Unternehmen, die schnell wachsen. Unternehmen mit hoher Sicherheitsanforderungen: Für Unternehmen mit hohen Sicherheitsanforderungen kann die User CAL-Lizenzierung eine nützliche Möglichkeit sein, den Zugriff auf den Server zu beschränken. Da nur autorisierte Benutzer mit einer gültigen User CAL-Lizenz auf den Server zugreifen können, bietet die Lizenzierung eine hohe Sicherheit für Unternehmen, die sicherstellen müssen, dass ihre Daten und Anwendungen nur von autorisierten Benutzern aufgerufen werden können. Insgesamt sind Windows Server 2019 User CALs für eine breite Palette von Unternehmen und Organisationen geeignet, die eine effektive Lizenzierung für ihre Benutzer benötigen, die flexibel, skalierbar und sicher ist. Hardware-Anforderungen für Windows Server 2019 USER CALs Windows Server 2019 User CALs sind eine Lizenzierungsoption für die Verwendung von Microsoft Windows Server 2019 durch Benutzer und setzen voraus, dass die Hardware-Anforderungen für die Installation und den Betrieb des Servers erfüllt sind. Die Anforderungen für Windows Server 2019 sind wie folgt: Prozessor: Ein 64-Bit-Prozessor mit mindestens 1,4 GHz oder schneller RAM: Mindestens 2 GB RAM. Für beste Leistung werden jedoch 4 GB oder mehr empfohlen. Festplattenspeicher: Mindestens 32 GB freier Speicherplatz auf der Festplatte. Für die Installa...109,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Inklusion jetzt!Inklusion jetzt! , Entwicklungen von Konzepten für die Praxis , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20231211, Produktform: Kartoniert, Redaktion: Kieslinger, Daniel~Metzner, Katharina~Owsianowski, Judith~Rück, Florian~Schröer, Wolfgang, Seitenzahl/Blattzahl: 309, Keyword: Eingliederungshilfe; Inklusion; Kinder- und Jugendhilfe; Kinder- und Jugendstärkungsgesetz; Menschen mit Behinderung; Mitbestimmung; Netzwerke; SGB VIII; stationäre Erziehungshilfe, Fachschema: Jugendhilfe~Soziales Engagement~Sozialarbeit, Fachkategorie: Soziale Arbeit, Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 151, Höhe: 25, Gewicht: 502, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
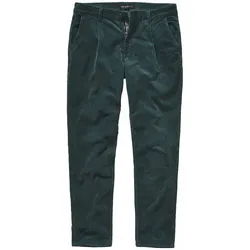
Jetzt-aber-Chino - 48Zeit für Grün. Aber nicht Ampel-, Gras- oder Flaschengrün. Nein, Duck Green ist das Grün der Saison: Dieser majestätisch schimmernde Naturton, der den Enterich vom graubraunen Weibchen unterscheidet. Für die besondere Tiefenwirkung der Farbe und spannende Kontraste sorgt ein aufwendiges Verfahren: Denn erst wird der Cord in Weiß und Schwarz gewebt - anschließend wird die Hose im Ganzen mit dem Duck Green überfärbt, dazu reizende Details, wie der Metallknopf und die extra Reißverschlusstasche. Übrigens: Der Schnitt garantiert hohe Bewegungsfreiheit, so dass auch entspannter Entengang möglich wäre, man weiß ja nie.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter



-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Jetzt:
-
Huch! Echt jetzt?!Wer ist hell, wer ist schnell, wer gewinnt? Ein Druck auf den Buzzer bringt eine von über 1.000 Quizfragen. Für richtige Antworten gibt es Siegpunkte. Fehler werden vom elektronischen Game Master mit Punktabzug bestraft. Dieser leitet durchs Spiel, stellt die Fragen, zählt die Siegpunkte und kommentiert die Partie. Auch Bonuspunkte gibt es beim Game Master zu ergattern - wenn er gute Laune hat. - Abwechslungsreiches Quizspiel mit über 1.000 Fragen - Spielleitung und -verwaltung durch den Game Master24,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Jetzt-aber-Chino - 46Zeit für Grün. Aber nicht Ampel-, Gras- oder Flaschengrün. Nein, Duck Green ist das Grün der Saison: Dieser majestätisch schimmernde Naturton, der den Enterich vom graubraunen Weibchen unterscheidet. Für die besondere Tiefenwirkung der Farbe und spannende Kontraste sorgt ein aufwendiges Verfahren: Denn erst wird der Cord in Weiß und Schwarz gewebt - anschließend wird die Hose im Ganzen mit dem Duck Green überfärbt, dazu reizende Details, wie der Metallknopf und die extra Reißverschlusstasche. Übrigens: Der Schnitt garantiert hohe Bewegungsfreiheit, so dass auch entspannter Entengang möglich wäre, man weiß ja nie.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Windows Server 2019 User CAL | 5 User | Zertifiziert | Jetzt kaufen | Blitzversand | Jetzt kaufenWindows Server 2019 User CALs: Flexibilität, Skalierbarkeit und Sicherheit Windows Server 2019 User CALs sind Lizenzen, die es Benutzern ermöglichen, auf den Windows Server 2019 zuzugreifen. Im Gegensatz zu Device CALs, die auf ein bestimmtes Gerät beschränkt sind, ermöglichen User CALs einem Benutzer, von jedem Gerät aus auf den Server zuzugreifen. Das bedeutet, dass ein Benutzer, der von verschiedenen Geräten aus arbeitet, nur eine User CAL benötigt, um auf den Server zuzugreifen. Windows Server 2019 User CALs bieten eine hohe Flexibilität, da Benutzer von jedem Gerät aus auf den Server zugreifen können. Diese Flexibilität kann besonders nützlich sein, wenn Unternehmen eine große Anzahl von mobilen Arbeitskräften oder Fernarbeitern haben. Mit einer User CAL-Lizenz können Benutzer von ihrem Büro, von zu Hause aus oder von einem anderen beliebigen Ort aus auf den Server zugreifen. Windows Server 2019 User CALs bieten auch eine hohe Skalierbarkeit, da sie von jedem Benutzer erworben werden können, unabhängig von der Anzahl der Geräte, die der Benutzer verwendet. Das bedeutet, dass Unternehmen ihre Lizenzierung einfach an die wachsende Anzahl von Benutzern anpassen können, ohne sich um die Anzahl der Geräte sorgen zu müssen, die jeder Benutzer verwendet. Darüber hinaus bieten Windows Server 2019 User CALs eine hohe Sicherheit, da sie sicherstellen, dass nur autorisierte Benutzer auf den Server zugreifen können. Die Lizenzierung ermöglicht es Unternehmen, sicherzustellen, dass ihre Daten und Anwendungen nur von autorisierten Benutzern aufgerufen werden können. Zusammenfassend bieten Windows Server 2019 User CALs Flexibilität, Skalierbarkeit und Sicherheit für Unternehmen, die eine effektive Lizenzierung für ihre Benutzer benötigen. Mit einer User CAL-Lizenz können Benutzer von jedem Gerät aus auf den Server zugreifen und Unternehmen können ihre Lizenzierung einfach an die wachsende Anzahl von Benutzern anpassen. Für wen ist Windows Server 2019 User CAL geeignet? Windows Server 2019 User CALs sind für Unternehmen und Organisationen jeder Größe und Branche geeignet, die eine flexible, skalierbare und sichere Lizenzierung für ihre Benutzer benötigen. Hier sind einige spezifische Kategorien von Unternehmen und Organisationen, für die Windows Server 2019 User CALs besonders geeignet sind: Unternehmen mit mobilen Arbeitskräften: Wenn ein Unternehmen eine große Anzahl von mobilen Arbeitskräften hat, die von verschiedenen Standorten aus arbeiten, kann die User CAL-Lizenzierung eine effektive Möglichkeit sein, den Benutzerzugriff auf den Server zu verwalten. Da Benutzer von jedem Gerät aus auf den Server zugreifen können, bietet die User CAL-Lizenzierung eine hohe Flexibilität für Unternehmen mit mobilen Arbeitskräften. Organisationen mit Fernarbeitern: Für Organisationen mit Fernarbeitern kann die User CAL-Lizenzierung eine nützliche Möglichkeit sein, den Benutzerzugriff auf den Server zu verwalten. Da Benutzer von jedem Gerät aus auf den Server zugreifen können, können Fernarbeiter problemlos auf den Server zugreifen, ohne sich Gedanken darüber machen zu müssen, welches Gerät sie verwenden. Unternehmen mit wachsenden Benutzerzahlen: Für Unternehmen mit wachsenden Benutzerzahlen kann die User CAL-Lizenzierung eine effektive Möglichkeit sein, die Lizenzierung an die wachsende Anzahl von Benutzern anzupassen. Da User CALs unabhängig von der Anzahl der Geräte erworben werden können, die jeder Benutzer verwendet, bietet die Lizenzierung eine hohe Skalierbarkeit für Unternehmen, die schnell wachsen. Unternehmen mit hoher Sicherheitsanforderungen: Für Unternehmen mit hohen Sicherheitsanforderungen kann die User CAL-Lizenzierung eine nützliche Möglichkeit sein, den Zugriff auf den Server zu beschränken. Da nur autorisierte Benutzer mit einer gültigen User CAL-Lizenz auf den Server zugreifen können, bietet die Lizenzierung eine hohe Sicherheit für Unternehmen, die sicherstellen müssen, dass ihre Daten und Anwendungen nur von autorisierten Benutzern aufgerufen werden können. Insgesamt sind Windows Server 2019 User CALs für eine breite Palette von Unternehmen und Organisationen geeignet, die eine effektive Lizenzierung für ihre Benutzer benötigen, die flexibel, skalierbar und sicher ist. Hardware-Anforderungen für Windows Server 2019 USER CALs Windows Server 2019 User CALs sind eine Lizenzierungsoption für die Verwendung von Microsoft Windows Server 2019 durch Benutzer und setzen voraus, dass die Hardware-Anforderungen für die Installation und den Betrieb des Servers erfüllt sind. Die Anforderungen für Windows Server 2019 sind wie folgt: Prozessor: Ein 64-Bit-Prozessor mit mindestens 1,4 GHz oder schneller RAM: Mindestens 2 GB RAM. Für beste Leistung werden jedoch 4 GB oder mehr empfohlen. Festplattenspeicher: Mindestens 32 GB freier Speicherplatz auf der Festplatte. Für die Installa...109,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Jetzt
-
Inklusion jetzt!Inklusion jetzt! , Entwicklungen von Konzepten für die Praxis , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20231211, Produktform: Kartoniert, Redaktion: Kieslinger, Daniel~Metzner, Katharina~Owsianowski, Judith~Rück, Florian~Schröer, Wolfgang, Seitenzahl/Blattzahl: 309, Keyword: Eingliederungshilfe; Inklusion; Kinder- und Jugendhilfe; Kinder- und Jugendstärkungsgesetz; Menschen mit Behinderung; Mitbestimmung; Netzwerke; SGB VIII; stationäre Erziehungshilfe, Fachschema: Jugendhilfe~Soziales Engagement~Sozialarbeit, Fachkategorie: Soziale Arbeit, Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 151, Höhe: 25, Gewicht: 502, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jetzt-aber-Chino - 48Zeit für Grün. Aber nicht Ampel-, Gras- oder Flaschengrün. Nein, Duck Green ist das Grün der Saison: Dieser majestätisch schimmernde Naturton, der den Enterich vom graubraunen Weibchen unterscheidet. Für die besondere Tiefenwirkung der Farbe und spannende Kontraste sorgt ein aufwendiges Verfahren: Denn erst wird der Cord in Weiß und Schwarz gewebt - anschließend wird die Hose im Ganzen mit dem Duck Green überfärbt, dazu reizende Details, wie der Metallknopf und die extra Reißverschlusstasche. Übrigens: Der Schnitt garantiert hohe Bewegungsfreiheit, so dass auch entspannter Entengang möglich wäre, man weiß ja nie.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Jetzt-aber-Chino - 50Zeit für Grün. Aber nicht Ampel-, Gras- oder Flaschengrün. Nein, Duck Green ist das Grün der Saison: Dieser majestätisch schimmernde Naturton, der den Enterich vom graubraunen Weibchen unterscheidet. Für die besondere Tiefenwirkung der Farbe und spannende Kontraste sorgt ein aufwendiges Verfahren: Denn erst wird der Cord in Weiß und Schwarz gewebt - anschließend wird die Hose im Ganzen mit dem Duck Green überfärbt, dazu reizende Details, wie der Metallknopf und die extra Reißverschlusstasche. Übrigens: Der Schnitt garantiert hohe Bewegungsfreiheit, so dass auch entspannter Entengang möglich wäre, man weiß ja nie.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Jetzt-aber-Chino - 54Zeit für Grün. Aber nicht Ampel-, Gras- oder Flaschengrün. Nein, Duck Green ist das Grün der Saison: Dieser majestätisch schimmernde Naturton, der den Enterich vom graubraunen Weibchen unterscheidet. Für die besondere Tiefenwirkung der Farbe und spannende Kontraste sorgt ein aufwendiges Verfahren: Denn erst wird der Cord in Weiß und Schwarz gewebt - anschließend wird die Hose im Ganzen mit dem Duck Green überfärbt, dazu reizende Details, wie der Metallknopf und die extra Reißverschlusstasche. Übrigens: Der Schnitt garantiert hohe Bewegungsfreiheit, so dass auch entspannter Entengang möglich wäre, man weiß ja nie.119,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.