Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **


Ähnliche Suchbegriffe für Organize
Top-Angebote
Produkte zum Begriff Organize:
-
Parat Profi-Line Organize MDieser Sortimentskoffer wird zur Aufbewahrung von Kleinteilen verwendet. Individuell unterteilbar ist der geräumige Innenraum, der mit 5 bis 26 Einzelfächern eingerichtet werden kann. Dabei sind alle Inhalte auf den ersten Blick gut erkennbar, da das Produkt über einen Klarsichtdeckel verfügt. Weiteren Stauraum bietet die Bodenschale, die aus widerstandsfähigem Polypropylen besteht. Verschleißfest ist der Korpus des Sortimentskoffers, der beständig gegen öl und Chemikalien ist. Zur Sicherung des Inhalts dienen 2 Klappverschlüsse aus Kunststoff sowie der durchgängige Tragegriff, der über eine Verriegelungsfunktion verfügt. Die Lieferung erfolgt ohne Werkzeuge!16,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Top-Angebote
Produkte zum Begriff Organize:
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Ähnliche Suchbegriffe für Organize
-
Parat Profi-Line Organize MDieser Sortimentskoffer wird zur Aufbewahrung von Kleinteilen verwendet. Individuell unterteilbar ist der geräumige Innenraum, der mit 5 bis 26 Einzelfächern eingerichtet werden kann. Dabei sind alle Inhalte auf den ersten Blick gut erkennbar, da das Produkt über einen Klarsichtdeckel verfügt. Weiteren Stauraum bietet die Bodenschale, die aus widerstandsfähigem Polypropylen besteht. Verschleißfest ist der Korpus des Sortimentskoffers, der beständig gegen öl und Chemikalien ist. Zur Sicherung des Inhalts dienen 2 Klappverschlüsse aus Kunststoff sowie der durchgängige Tragegriff, der über eine Verriegelungsfunktion verfügt. Die Lieferung erfolgt ohne Werkzeuge!16,40 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Parat Werkzeugkoffer - Sortimentskoffer Profi-Line Organize S - 5854000391Produktinformationen Der PROFI-LINE Organize Sortiments-Koffer von PARAT eignet sich sehr gut für die Unterbringung von Kleinteilen. Der Werkzeugkoffer wird mit einem Klarsichtdeckel verschlossen und besitzt einen integrierten Tragegriff für den einfachen Transport. Der Werkzeugkoffer ist in fünf Fächer aufgeteilt. Diese feste Aufteilung kann individuell verändert werden. Insgesamt können bis zu 26 Fächer mit dem mitgelieferten Grenzplättchen eingerichtet werden. So wird eine individuelle Nutzung des Sortiments-Koffers aus der Serie PROFI-LINE sichergestellt. Zur sicheren Aufbewahrung des Inhaltes besitzt der Werkzeugkoffer zwei Verschlüsse. Beim Tragen kann nichts verrutschen und jedes Teil bleibt dort, wo es hingehört. Bei Nichtgebrauch können mehrere der Werkzeugkoffer gestapelt und somit sehr sicher aufbewahrt werden. Der nutzbare Inhalt des Werkzeugkoffers beträgt fünf Liter. Der S...9,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
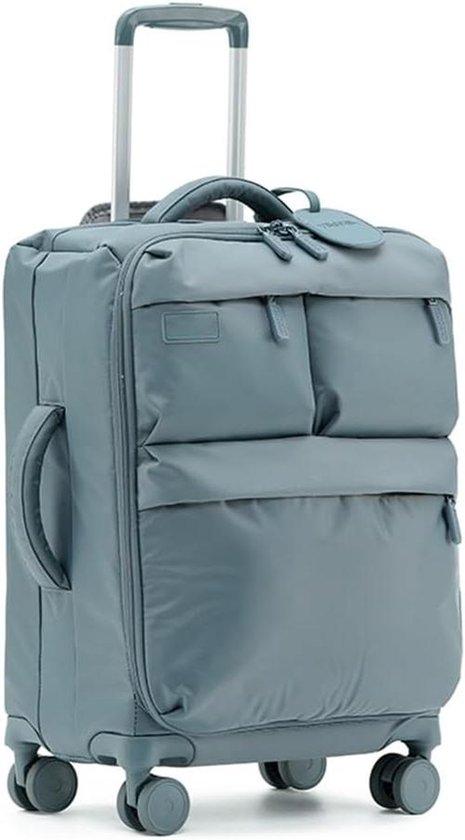
Trolley Reiseset - Koffer für Handgepäck - Travel Organize - Wasserdichte Beschichtung - 50cm - BlauNehmen Sie diesen ultraleichten Reisekoffer, um sicherzustellen, dass Sie alle Ihre Sachen organisiert und sicher. Vergessen Sie den Stress von überfüllten Taschen und unbeholfenem Gepäck; dieser Koffer bietet die perfekte Lösung für kurze Reisen und lange Abenteuer. Dieser geräumige Trolley ist ideal für jede Reise. Dank des wasserdichten Designs bleiben Ihre Wertsachen vor allen Wetterbedingungen geschützt. Mit dem Teleskopgriff und den glatten 360° Doppelrädern ist das Verschieben des Koffers ein Kinderspiel, sodass Sie mühelos durch belebte Flughäfen und über verschiedene Oberflächen navigieren. Das eingebaute Schloss bietet zusätzliche Sicherheit, so dass Sie Ihre Reise mit Ruhe genießen können. Machen Sie jede Reise zu einem komfortablen und unbeschwerten Erlebnis mit diesem stilvollen und praktischen Reisekoffer.562,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.