Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Wer sind laut Datenschutz betroffene Personen?
Laut Datenschutz sind betroffene Personen natürliche Personen, deren personenbezogene Daten verarbeitet werden. Das können beispielsweise Kunden, Mitarbeiter oder Website-Besucher sein. Betroffene Personen haben das Recht auf Auskunft über die Verarbeitung ihrer Daten, das Recht auf Berichtigung oder Löschung ihrer Daten und das Recht auf Widerspruch gegen die Verarbeitung. Datenschutzbestimmungen sollen sicherstellen, dass die Rechte und Freiheiten der betroffenen Personen geschützt werden. Es ist wichtig, dass Unternehmen und Organisationen die Datenschutzvorschriften einhalten, um die Privatsphäre und Daten der betroffenen Personen zu schützen. **
Welche Rechte hat eine betroffene Person Datenschutz?
Welche Rechte hat eine betroffene Person Datenschutz? Die betroffene Person hat das Recht auf Auskunft über die Verarbeitung ihrer personenbezogenen Daten, das Recht auf Berichtigung unrichtiger Daten, das Recht auf Löschung ihrer Daten (unter bestimmten Voraussetzungen), das Recht auf Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Zudem hat die betroffene Person das Recht, der Verarbeitung ihrer Daten zu widersprechen und bei der Datenschutzbehörde Beschwerde einzureichen. Diese Rechte dienen dazu, die Privatsphäre und den Schutz personenbezogener Daten zu gewährleisten. **

Ähnliche Suchbegriffe für Betroffene
Top-Angebote
Produkte zum Begriff Betroffene:


-
Welche Rechte haben betroffene Personen laut Datenschutz Grundverordnung?
Betroffene Personen haben gemäß der Datenschutz Grundverordnung (DSGVO) verschiedene Rechte, um ihre personenbezogenen Daten zu schützen. Dazu gehören das Recht auf Auskunft über die Verarbeitung ihrer Daten, das Recht auf Berichtigung unrichtiger Daten, das Recht auf Löschung ihrer Daten (unter bestimmten Bedingungen), das Recht auf Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Darüber hinaus haben betroffene Personen das Recht, der Verarbeitung ihrer Daten zu widersprechen und eine Beschwerde bei der zuständigen Datenschutzbehörde einzureichen. Diese Rechte sollen sicherstellen, dass die persönlichen Daten der betroffenen Personen angemessen geschützt und verarbeitet werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Top-Angebote
Produkte zum Begriff Betroffene:
-
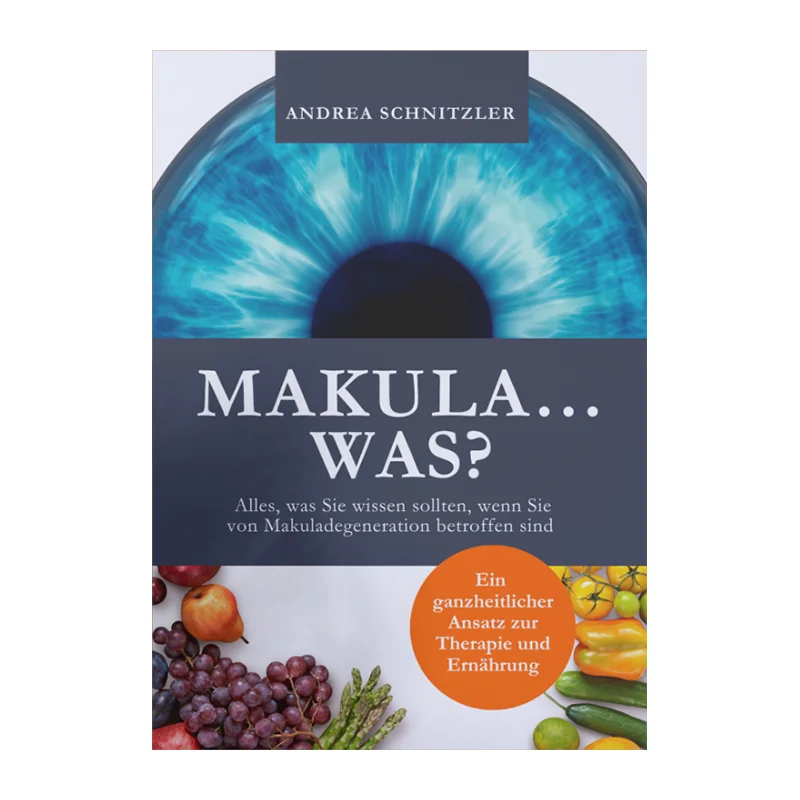
Andrea Schnitzler MAKULA...WAS?, Für Makuladegeneration BetroffeneMAKULA...WAS? Diagnose Makuladegeneration - was nun?Die Nachricht trifft viele wie ein Schock: Ob trockene oder feuchte Makuladegeneration - oft überwiegen zunächst Lähmung, Angst und Unsicherheit. Dieses Buch richtet sich an alle, die nicht tatenlos abwarten möchten, sondern ihre Augengesundheit aktiv in die eigene Hand nehmen wollen.Es erwartet Sie keine Zauberlösung, sondern ein klar strukturierter, leicht verständlicher Leitfaden, der die Zusammenhänge zwischen Sehkraft, Lebensstil, Ernährung und wichtigen Blutwerten aufzeigt.Ein unverzichtbarer Begleiter für alle, die ihre Augen durch bewusste Entscheidungen stärken und schützen möchten.Dipl. Ökotrophologin Andrea Schnitzler, Heilpraktikerin und Fachkosmetikerin, Autorin, Inhaberin und Gründerin von Kosmetikfuchs.de mit über 30 Jahren Erfahrung, gibt in »MAKULA... WAS?« ihr Wissen weiter. Sie erklärt wissenschaftliche Grundlagen einfach und verknüpft sie mit bewährten, ganzheitlichen Strategien, die sich leicht in den Alltag integrieren lassen.Im Mittelpunkt steht ein integrativer Ansatz: durch gezielte Ernährung, Anpassungen im Lebensstil und natürliche Methoden die Regulationskraft der Augen zu unterstützen. Ein praktischer Ernährungsbaukasten und konkrete Therapieansätze machen die Umsetzung einfach - für alle, die selbst etwas bewegen wollen.In diesem Buch finden Sie:- Erprobte Strategien zur Förderung der Augengesundheit- Verständlich aufbereitete wissenschaftliche Erkenntnisse- Ganzheitliche Ansätze zur sinnvollen Ergänzung schulmedizinischer Therapien- Praktische Tipps zur Optimierung von Ernährung und LebensstilStärken Sie die Regulationsfähigkeit Ihrer Augen. Wissen ist der erste Schritt zu besserer Sehkraft, denn unsere Augen sind weit stärker mit dem gesamten Körper verbunden als viele ahnen.Starten Sie jetzt, denn Wissen ist der erste Schritt zu mehr Klarheit und Lebensqualität! Buchinformationen: Seitenanzahl: 188 Seiten Sprache: DeutschErscheinungsdatum: 12. Mai 2024 ISBN: 979-832119997819,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer sind laut Datenschutz betroffene Personen?
Laut Datenschutz sind betroffene Personen natürliche Personen, deren personenbezogene Daten verarbeitet werden. Das können beispielsweise Kunden, Mitarbeiter oder Website-Besucher sein. Betroffene Personen haben das Recht auf Auskunft über die Verarbeitung ihrer Daten, das Recht auf Berichtigung oder Löschung ihrer Daten und das Recht auf Widerspruch gegen die Verarbeitung. Datenschutzbestimmungen sollen sicherstellen, dass die Rechte und Freiheiten der betroffenen Personen geschützt werden. Es ist wichtig, dass Unternehmen und Organisationen die Datenschutzvorschriften einhalten, um die Privatsphäre und Daten der betroffenen Personen zu schützen. **
-
Welche Rechte hat eine betroffene Person Datenschutz?
Welche Rechte hat eine betroffene Person Datenschutz? Die betroffene Person hat das Recht auf Auskunft über die Verarbeitung ihrer personenbezogenen Daten, das Recht auf Berichtigung unrichtiger Daten, das Recht auf Löschung ihrer Daten (unter bestimmten Voraussetzungen), das Recht auf Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Zudem hat die betroffene Person das Recht, der Verarbeitung ihrer Daten zu widersprechen und bei der Datenschutzbehörde Beschwerde einzureichen. Diese Rechte dienen dazu, die Privatsphäre und den Schutz personenbezogener Daten zu gewährleisten. **
-
Welche Rechte haben betroffene Personen laut Datenschutz Grundverordnung?
Betroffene Personen haben gemäß der Datenschutz Grundverordnung (DSGVO) verschiedene Rechte, um ihre personenbezogenen Daten zu schützen. Dazu gehören das Recht auf Auskunft über die Verarbeitung ihrer Daten, das Recht auf Berichtigung unrichtiger Daten, das Recht auf Löschung ihrer Daten (unter bestimmten Bedingungen), das Recht auf Einschränkung der Verarbeitung sowie das Recht auf Datenübertragbarkeit. Darüber hinaus haben betroffene Personen das Recht, der Verarbeitung ihrer Daten zu widersprechen und eine Beschwerde bei der zuständigen Datenschutzbehörde einzureichen. Diese Rechte sollen sicherstellen, dass die persönlichen Daten der betroffenen Personen angemessen geschützt und verarbeitet werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Betroffene
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.