Domain cybermanagement.de kaufen?
Wir ziehen mit dem Projekt
cybermanagement.de um.
Sind Sie am Kauf der Domain
cybermanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cybermanagement.de kaufen?
Was bedeutet "wont" und "aint"?
"Wont" ist eine veraltete Form von "gewohnt" oder "üblich". Es wird oft verwendet, um Verhaltensweisen oder Gewohnheiten zu beschreiben. "Aint" ist eine umgangssprachliche Abkürzung für "am not" oder "is not". Es wird oft in informellen Gesprächen verwendet, um Verneinungen auszudrücken. **
Was bedeutet "wont" und wann und wie benutzt man es genau?
"Wont" ist ein Adjektiv, das verwendet wird, um eine Gewohnheit oder eine typische Verhaltensweise einer Person zu beschreiben. Es wird oft mit dem Verb "to be" verwendet, z.B. "He is wont to arrive late." Es kann auch als Substantiv verwendet werden, um sich auf eine Gewohnheit oder eine Vorliebe zu beziehen, z.B. "It is his wont to drink coffee in the morning." "Wont" wird normalerweise in formelleren oder literarischen Kontexten verwendet. **

Ähnliche Suchbegriffe für Wont
Top-Angebote
Produkte zum Begriff Wont:

-
Was ist die korrekte grammatikalische Form von "want", "wont", "would" und "could"?
Die korrekte grammatikalische Form von "want" ist "wants" in der dritten Person Singular (z.B. "he wants"). "Wont" ist die korrekte Schreibweise für eine veraltete Form von "won't" (will not). "Would" und "could" sind bereits in ihrer korrekten Form. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **


Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Top-Angebote
Produkte zum Begriff Wont:
-
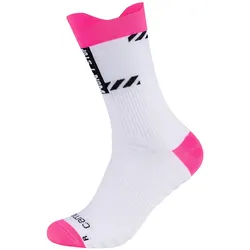
camano Performance Light Crew Trainingssocken 0403 - cant stop wont stop 35-38Wenn du auf der Suche nach den perfekten Trainingssocken bist, die sowohl Komfort als auch Performance bieten, dann sind die camano Performance Light Crew Trainingssocken genau das Richtige für dich. Diese Socken sind speziell entwickelt, um dir bei jedem Schritt ein angenehmes Gefühl zu geben und deine Leistung zu unterstützen. Optimaler Halt und Unterstützung Die mittelfußunterstützende Konstruktion sorgt dafür, dass die Socken perfekt sitzen und dir den Halt geben, den du während deines Trainings benötigst. Egal, ob beim Laufen, im Fitnessstudio oder beim Yoga - diese Socken sind dein idealer Begleiter. Komfortabel und atmungsaktiv Mit einem funktionalen Materialmix und Mesh-Ventilation bieten die Socken eine hervorragende Atmungsaktivität. So bleiben deine Füße auch bei intensiven Trainingseinheiten kühl und trocken. Verstärkung für hohe Beanspruchung Die Verstärkung an Ferse und Zehen sorgt dafür, dass die Socken auch bei hoher Beanspruchung langlebig sind. Du kannst dich voll und ganz auf dein Training konzentrieren, ohne dir Gedanken über deine Socken machen zu müssen. Weiche Zehennaht für zusätzlichen Komfort Die softe Zehennaht minimiert Reibung und sorgt für ein angenehmes Tragegefühl, egal wie lange dein Workout dauert. Mit der praktischen Lasche an der Ferse lassen sich die Socken zudem leicht an- und ausziehen. Produktdetails Verstärkung an Ferse und Zehen: Langlebigkeit für intensive Trainingseinheiten Mittelfußunterstützung: Besserer Halt und Stabilität während des Sports Softe Zehennaht: Minimale Reibung für maximalen Komfort Lasche an der Ferse: Einfaches An- und Ausziehen Funktionaler Materialmix: Atmungsaktivität und Flexibilität Mesh Ventilation: Für frische und trockene Füße Cushioned Sole: Gepolsterte Sohle für zusätzlichen Komfort Material: 94 % Polyamid, 5 % Elasthan, 1 % Polyester Hol dir die camano Performance Light Crew Trainingssocken und erlebe, wie sie dein Training auf das nächste Level bringen!6,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "wont" und "aint"?
"Wont" ist eine veraltete Form von "gewohnt" oder "üblich". Es wird oft verwendet, um Verhaltensweisen oder Gewohnheiten zu beschreiben. "Aint" ist eine umgangssprachliche Abkürzung für "am not" oder "is not". Es wird oft in informellen Gesprächen verwendet, um Verneinungen auszudrücken. **
-
Was bedeutet "wont" und wann und wie benutzt man es genau?
"Wont" ist ein Adjektiv, das verwendet wird, um eine Gewohnheit oder eine typische Verhaltensweise einer Person zu beschreiben. Es wird oft mit dem Verb "to be" verwendet, z.B. "He is wont to arrive late." Es kann auch als Substantiv verwendet werden, um sich auf eine Gewohnheit oder eine Vorliebe zu beziehen, z.B. "It is his wont to drink coffee in the morning." "Wont" wird normalerweise in formelleren oder literarischen Kontexten verwendet. **
-
Was ist die korrekte grammatikalische Form von "want", "wont", "would" und "could"?
Die korrekte grammatikalische Form von "want" ist "wants" in der dritten Person Singular (z.B. "he wants"). "Wont" ist die korrekte Schreibweise für eine veraltete Form von "won't" (will not). "Would" und "could" sind bereits in ihrer korrekten Form. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Wont
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hull, John C.: RisikomanagementRisikomanagement , Banken, Versicherungen und andere Finanzinstitutionen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 4., aktualisierte Auflage, Erscheinungsjahr: 20160301, Titel der Reihe: Pearson Studium - Economic BWL##, Autoren: Hull, John C., Auflage: 16004, Auflage/Ausgabe: 4., aktualisierte Auflage, Seitenzahl/Blattzahl: 733, Themenüberschrift: BUSINESS & ECONOMICS / Finance / Financial Risk Management, Keyword: Finance; Finanzierung und Investition; Hull; Risikomanagement; Riskmanagement, Fachschema: Bank - Bankgeschäft ~Management / Risikomanagement~Risikomanagement~Budget - Budgetierung~Betriebswirtschaft - Betriebswirtschaftslehre~Risiko~Versicherung - Versicherungskaufmann, Fachkategorie: Bankwirtschaft~Betriebswirtschaftslehre, allgemein~Risikobewertung~Versicherung und Versicherungsmathematik, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 177, Höhe: 43, Gewicht: 1364, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.